Social
Hackerii pro-ruși revendică atacurile asupra supermarketurilor. Ce s-a întâmplat cu tonele de alimente
 Hackeri. Sursa foto: AI
 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
Hackerii pro-ruși, NoName057(16) și Z-Pentest Alliance, au revendicat atacurile cibernetice care au afectat sistemele de refrigerare ale unor supermarketuri din opt țări europene. În urma incidentelor, temperaturile din unele congelatoare ar fi ajuns la 50 de grade Celsius, iar comercianții au fost nevoiți să arunce cantități importante de alimente. Autorii revendicărilor susțin că au obținut și date de autentificare, însă implicarea lor nu a fost confirmată independent.
Potrivit publicației CyberNews, cele două grupări pro-ruse au revendicat operațiunile prin mesaje publicate pe Telegram, dar autenticitatea afirmațiilor nu a fost stabilită.
Hackerii pro-ruși susțin că au obținut parolele angajaților și clienților
Gruparea NoName057(16) a afirmat că deține o bază de date asociată companiei Danfoss, producător de echipamente și soluții utilizate inclusiv în sistemele de refrigerare. Pentru a-și susține afirmațiile, hackerii au anunțat publicarea unui eșantion care ar conține peste 2.500 de înregistrări, inclusiv informații de conectare și parole.
„Pentru a dovedi că deținem baza de date, publicăm un eșantion care conține peste 2.500 de rânduri. Acesta conține datele de autentificare și parolele angajaților și clienților (utilizatorilor) Danfoss”, a transmis NoName057(16).
La rândul său, Z-Pentest Alliance a pus incidentele pe seama unor probleme de securitate informatică ale sistemelor utilizate de operatorii economici din Europa și Statele Unite. Gruparea a susținut că atacurile au fost posibile deoarece anumite echipamente nu beneficiau de măsuri suficiente de protecție împotriva accesului neautorizat.
„Problema nu o reprezintă «hackerii răuvoitori», ci neglijența sistemică a operatorilor europeni și americani care au ignorat ani de zile cerințele de bază privind securitatea cibernetică”, a scris gruparea.
Revendicările atacurilor cibernetice nu au fost confirmate independent
Mesajele prin care cele două grupări și-au asumat responsabilitatea pentru atacuri au fost distribuite inițial pe canalele lor de Telegram. La momentul verificărilor realizate de publicația de specialitate, postările respective fuseseră eliminate, ceea ce a împiedicat confirmarea independentă a informațiilor prezentate de hackeri.
Mesajele au fost preluate și redistribuite pe platforma X de un cercetător în securitate informatică cunoscut sub pseudonimul CyberKnow.
Acesta a exprimat rezerve privind autenticitatea revendicărilor și a ridicat posibilitatea ca grupările să își fi atribuit atacurile după apariția informațiilor în presă. Prin urmare, deși incidentele informatice asupra echipamentelor de refrigerare au fost raportate în mai multe țări, responsabilitatea celor două organizații nu este confirmată.
Supermarketuri din opt țări europene, afectate. Congelatoarele ar fi ajuns la 50 de grade
În cursul acestei săptămâni, atacurile informatice au vizat instalațiile frigorifice ale unor magazine din Belgia, Estonia, Irlanda, Luxemburg, Țările de Jos, Danemarca, Suedia și Finlanda.
În anumite cazuri, sistemele de control al temperaturii ar fi fost manipulate de la distanță, iar valorile înregistrate în congelatoare ar fi urcat până la 50 de grade Celsius.
Creșterea temperaturilor a compromis produsele alimentare păstrate în condiții de refrigerare sau congelare.
Mai multe supermarketuri au fost astfel obligate să elimine cantități mari de marfă care nu mai putea fi comercializată. Probleme asemănătoare au apărut și în Franța, unde, în luna octombrie, sute de supermarketuri au raportat incidente care au afectat instalațiile de refrigerare.
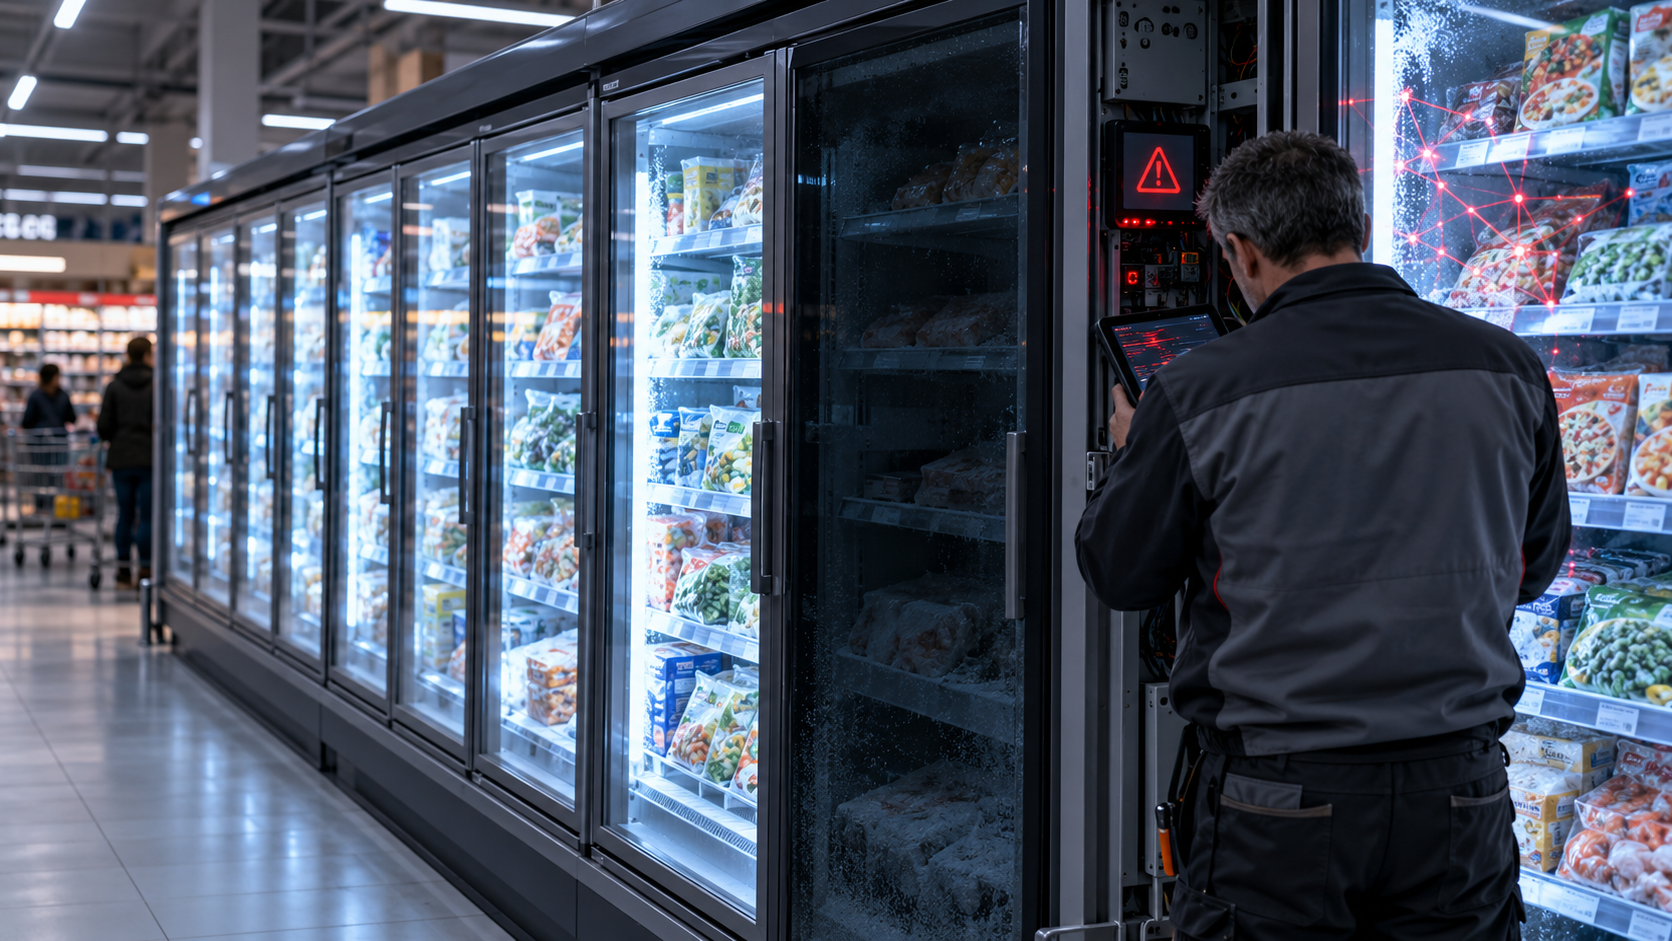
Congelatoare supermarket. Sursă foto: AI
Aproximativ 13.000 de sisteme frigorifice din Europa ar fi vulnerabile
Specialiștii în securitate cibernetică au avertizat anterior asupra riscurilor asociate echipamentelor industriale care pot fi accesate și controlate prin internet.
O parte dintre instalațiile de refrigerare utilizate în sectorul comercial funcționează cu versiuni vechi de firmware, care pot conține vulnerabilități de securitate cunoscute.
Aceste deficiențe pot permite accesul unor persoane neautorizate la sistemele de control și modificarea parametrilor de funcționare. Potrivit estimărilor menționate în materialul inițial, aproximativ 13.000 de sisteme de refrigerare din Europa ar putea fi expuse unor asemenea atacuri.
Cine sunt hackerii din gruparea NoName057(16)
NoName057(16) este o grupare de hackeri pro-ruși care a devenit cunoscută în martie 2022, la scurt timp după începutul invaziei Rusiei în Ucraina. De atunci, organizația a revendicat atacuri informatice împotriva unor instituții publice, bănci, operatori de transport și organizații media din Ucraina, Statele Unite și mai multe țări europene.
Gruparea este asociată în principal cu atacuri de tip Distributed Denial-of-Service (DDoS).
Această metodă presupune transmiterea unui volum foarte mare de trafic către un site, server sau serviciu online, cu scopul de a-i afecta funcționarea ori de a-l face temporar inaccesibil.
Z-Pentest Alliance vizează sistemele industriale din statele occidentale
Cealaltă grupare care revendică atacurile, Z-Pentest Alliance, a apărut la sfârșitul anului 2024 și este considerată o organizație pro-rusă mai recentă. Potrivit informațiilor prezentate, printre membrii săi s-ar afla persoane care au activat anterior în NoName057(16) și în gruparea Cyber Army of Russia Reborn.
Spre deosebire de NoName057(16), ale cărei operațiuni sunt asociate mai ales cu blocarea serviciilor online, Z-Pentest se concentrează asupra sistemelor informatice care controlează instalații industriale. Printre obiectivele vizate se numără infrastructura de tratare a apei, rețelele de distribuție a energiei electrice, instalațiile din sectorul petrolului și gazelor, precum și echipamentele utilizate în agricultură.
Gruparea exploatează frecvent sisteme industriale conectate la internet care nu beneficiază de protecție corespunzătoare.
În unele situații, accesul poate fi obținut prin intermediul unor panouri de administrare insuficient securizate sau al unor parole vulnerabile, fără utilizarea unor metode informatice deosebit de complexe.
Recomandările noastre