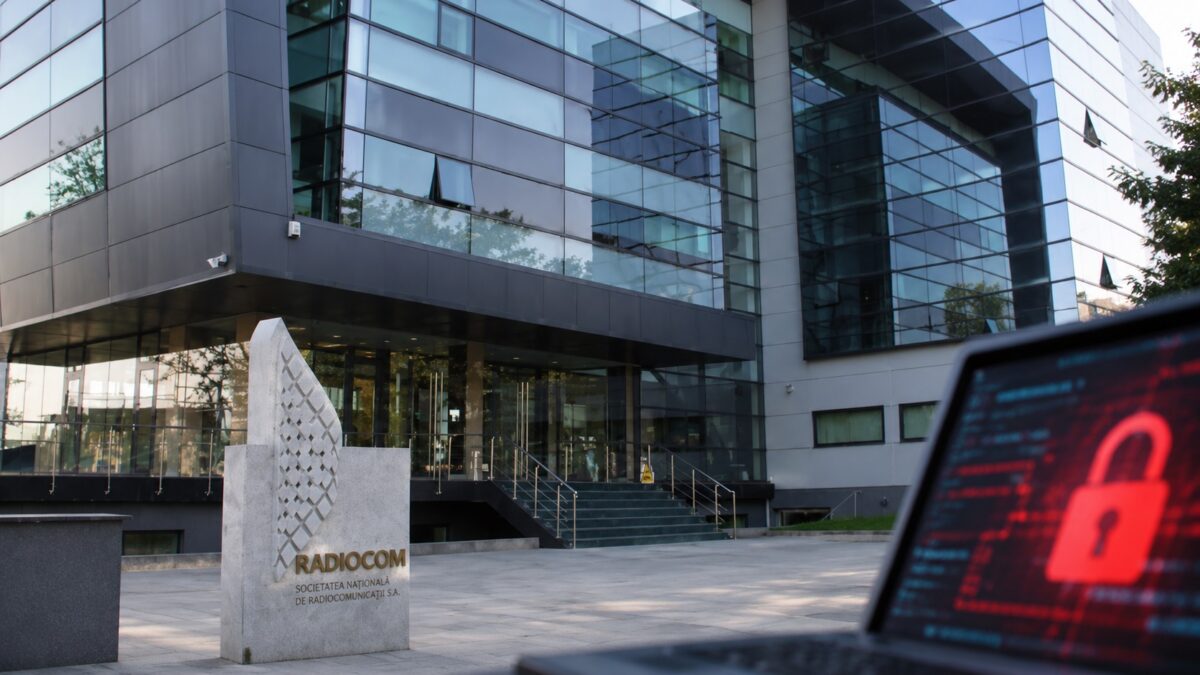
 radiocom / sursa foto: arhiva EvZ
 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
Societatea Națională de Radiocomunicații (Radiocom) a detectat luni, 19 octombrie 2026, un incident de securitate cibernetică, cu primele indicii care sugerează un atac de tip ransomware. Rețeaua internă a companiei este afectată, iar serviciul de e-mail a fost suspendat preventiv, în timp ce specialiștii Directoratului Național de Securitate Cibernetică (DNSC) investighează incidentul la sediul instituției.
Potrivit informațiilor comunicate de companie, incidentul a fost identificat la ora 06:30. Radiocom a notificat autoritățile competente și a început aplicarea măsurilor de limitare a impactului.
Reprezentanții companiei susțin că serviciile furnizate clienților funcționează în continuare și că, până la momentul comunicării, nu existau indicii că acestea ar fi fost afectate.
Radiocom investighează un posibil atac ransomware
Societatea Națională de Radiocomunicații a anunțat că incidentul are, potrivit verificărilor preliminare, caracteristicile unui atac de tip ransomware. Acest tip de atac informatic presupune, de regulă, blocarea accesului la date sau sisteme prin criptarea fișierelor, atacatorii solicitând uneori o răscumpărare pentru restabilirea accesului.
Compania nu a comunicat, până în prezent, cine s-ar afla în spatele incidentului și nici dacă au fost criptate fișiere, extrase date sau compromise anumite sisteme informatice. Aceste aspecte urmează să fie stabilite în cadrul investigației.
Incidentul a fost raportat prin Platforma Națională de Raportare a Incidentelor de Securitate Cibernetică (PNRISC), iar o echipă DNSC s-a deplasat la sediul Radiocom pentru a sprijini verificările și pentru a evalua amploarea problemei.
De ce a fost suspendat serviciul de e-mail
Printre măsurile adoptate de companie se numără suspendarea preventivă a serviciului de e-mail pe durata investigației. Decizia urmărește limitarea riscurilor în timp ce specialiștii verifică sistemele afectate și încearcă să împiedice extinderea incidentului.
În comunicarea transmisă luni, reprezentanții Radiocom au precizat că impactul pare concentrat în rețeaua internă a companiei.
„Serviciile oferite clienților noștri funcționează în continuare, iar până în prezent nu am identificat indicii că ar fi fost afectate. Monitorizăm permanent situația”, au transmis oficialii societății.
Suspendarea e-mailului nu înseamnă, în sine, că toate sistemele companiei au fost compromise. Amploarea incidentului și eventualele consecințe asupra datelor vor putea fi stabilite după finalizarea verificărilor tehnice.
DNSC evaluează impactul incidentului
Directoratul Național de Securitate Cibernetică a confirmat că a fost notificat cu privire la incidentul identificat în 19 octombrie 2026. Potrivit instituției, verificările preliminare indică faptul că serviciile oferite clienților continuă să funcționeze, fără semne că acestea ar fi fost afectate.
Echipa DNSC aflată la sediul companiei participă la investigarea incidentului și la evaluarea impactului asupra infrastructurii informatice. În această etapă, rezultatele sunt preliminare, iar autoritățile nu au prezentat public o concluzie definitivă privind natura și amploarea atacului.
Radiocom va sesiza inclusiv DIICOT
Compania a precizat că va sesiza organele competente, inclusiv Direcția de Investigare a Infracțiunilor de Criminalitate Organizată și Terorism (DIICOT). O eventuală anchetă penală ar putea urmări identificarea autorilor și stabilirea împrejurărilor în care s-a produs incidentul.
Societatea Națională de Radiocomunicații este o companie deținută de statul român, activă în domeniul transmisiilor pentru radiodifuziune și televiziune, precum și în furnizarea de servicii de comunicații electronice.
Ce se știe până acum
La momentul comunicării informațiilor, principalele date confirmate sunt detectarea incidentului la ora 06:30, afectarea rețelei interne, suspendarea preventivă a e-mailului și implicarea DNSC în investigație. Serviciile destinate clienților funcționează în continuare, potrivit companiei și autorității de securitate cibernetică.
Investigația este în desfășurare, iar informațiile privind eventualele date compromise, amploarea incidentului și identitatea celor responsabili nu au fost stabilite public.
Recomandările noastre