International
Două megabiserici din Coreea de Sud, atacate cibernetic. Datele a sute de mii de membri, posibil compromise
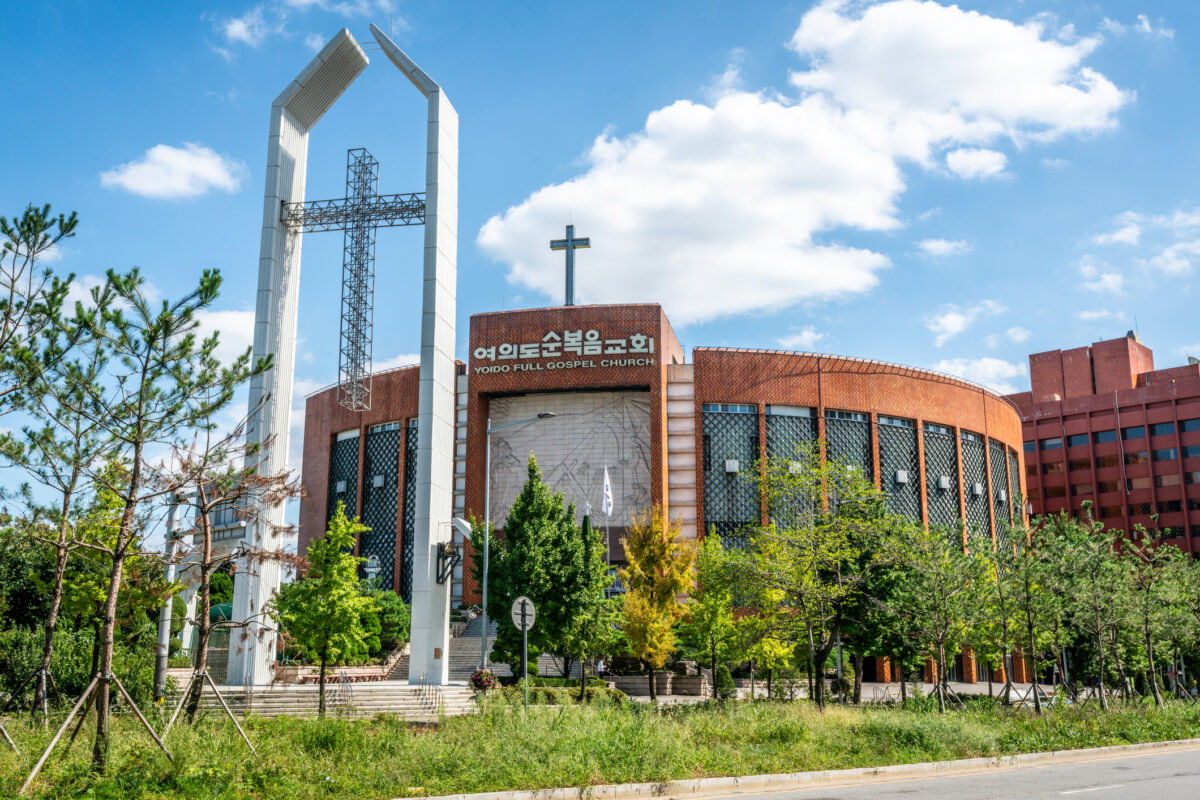 megabiserica Coreea / sursa foto: © Julien Viry | Dreamstime.com
 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
Două dintre cele mai mari biserici din Coreea de Sud investighează atacuri cibernetice în urma cărora datele personale ale unor sute de mii de membri ar fi putut fi compromise, iar compania de securitate Oasis Security a identificat indicii că atacatorii ar fi folosit instrumente de inteligență artificială, potrivit Reuters.
Incidentele au fost semnalate la bisericile Yoido Full Gospel și Sarang din Seul, în contextul unei serii recente de atacuri informatice care au vizat și sectorul bancar sud-coreean.
La Yoido Full Gospel Church, cea mai mare biserică din Coreea de Sud, o analiză internă indică posibilitatea ca informații referitoare la aproximativ 850.000 de membri să fi fost expuse.
Datele includ nume și date de naștere, iar un număr mai redus de înregistrări conține informații privind modificarea numerelor de identificare națională, adreselor și numerelor de telefon.

Ce date ar fi fost expuse
Biserica Yoido Full Gospel a anunțat miercuri, 7 octombrie, că a început verificările după ce Agenția Coreeană pentru Internet și Securitate (KISA) a informat-o cu o zi înainte despre existența unor indicii privind o posibilă compromitere a sistemelor informatice.
Potrivit analizei bisericii, dintre cele șapte fișiere suspectate că ar fi fost extrase, șase nu conțineau date personale. Un al șaptelea fișier, care consemna modificări ale informațiilor despre membri, includea însă numele și datele de naștere ale aproximativ 850.000 de persoane. Seoul Economic Daily
În aceeași bază de date au fost identificate 2.629 de înregistrări privind modificarea numerelor de identificare, 3.964 de modificări ale numerelor de telefon și 7.202 de modificări ale adreselor.
Biserica precizează că informațiile referitoare la donații din perioada 1993-2019 analizate până acum nu conțineau date personale. Ea continuă însă să verifice amploarea exactă a incidentului.
Și Sarang Church investighează un posibil atac
O a doua instituție religioasă din Seul, Sarang Community Church, a fost de asemenea vizată într-un incident separat.
Oasis Security a identificat pe un server din străinătate aproximativ 89.000 de înregistrări referitoare la membri, precum și date despre 286 de angajați și oficiali ai bisericii. Printre informațiile descoperite se numără nume, adrese și numere de telefon. Seoul Economic Daily
Compania de securitate susține că, în cazul Sarang, atacatorii ar fi folosit date de autentificare obținute anterior pentru a pătrunde în sistemul de groupware al organizației și ar fi exploatat ulterior vulnerabilități pentru a obține privilegii de administrator.
Sarang Church a format o echipă de urgență, a notificat autoritățile și investighează modul în care a fost realizată presupusa intruziune.
Indicii privind folosirea inteligenței artificiale
Un element distinct al investigației îl reprezintă indiciile potrivit cărora atacatorii ar fi utilizat instrumente de inteligență artificială.
Oasis Security a identificat în jurnalele atacurilor referințe la „sub-agents”, termen folosit pentru agenți software capabili să execute sarcini, precum și rapoarte detaliate despre atacuri care prezentau caracteristici aparent automatizate.
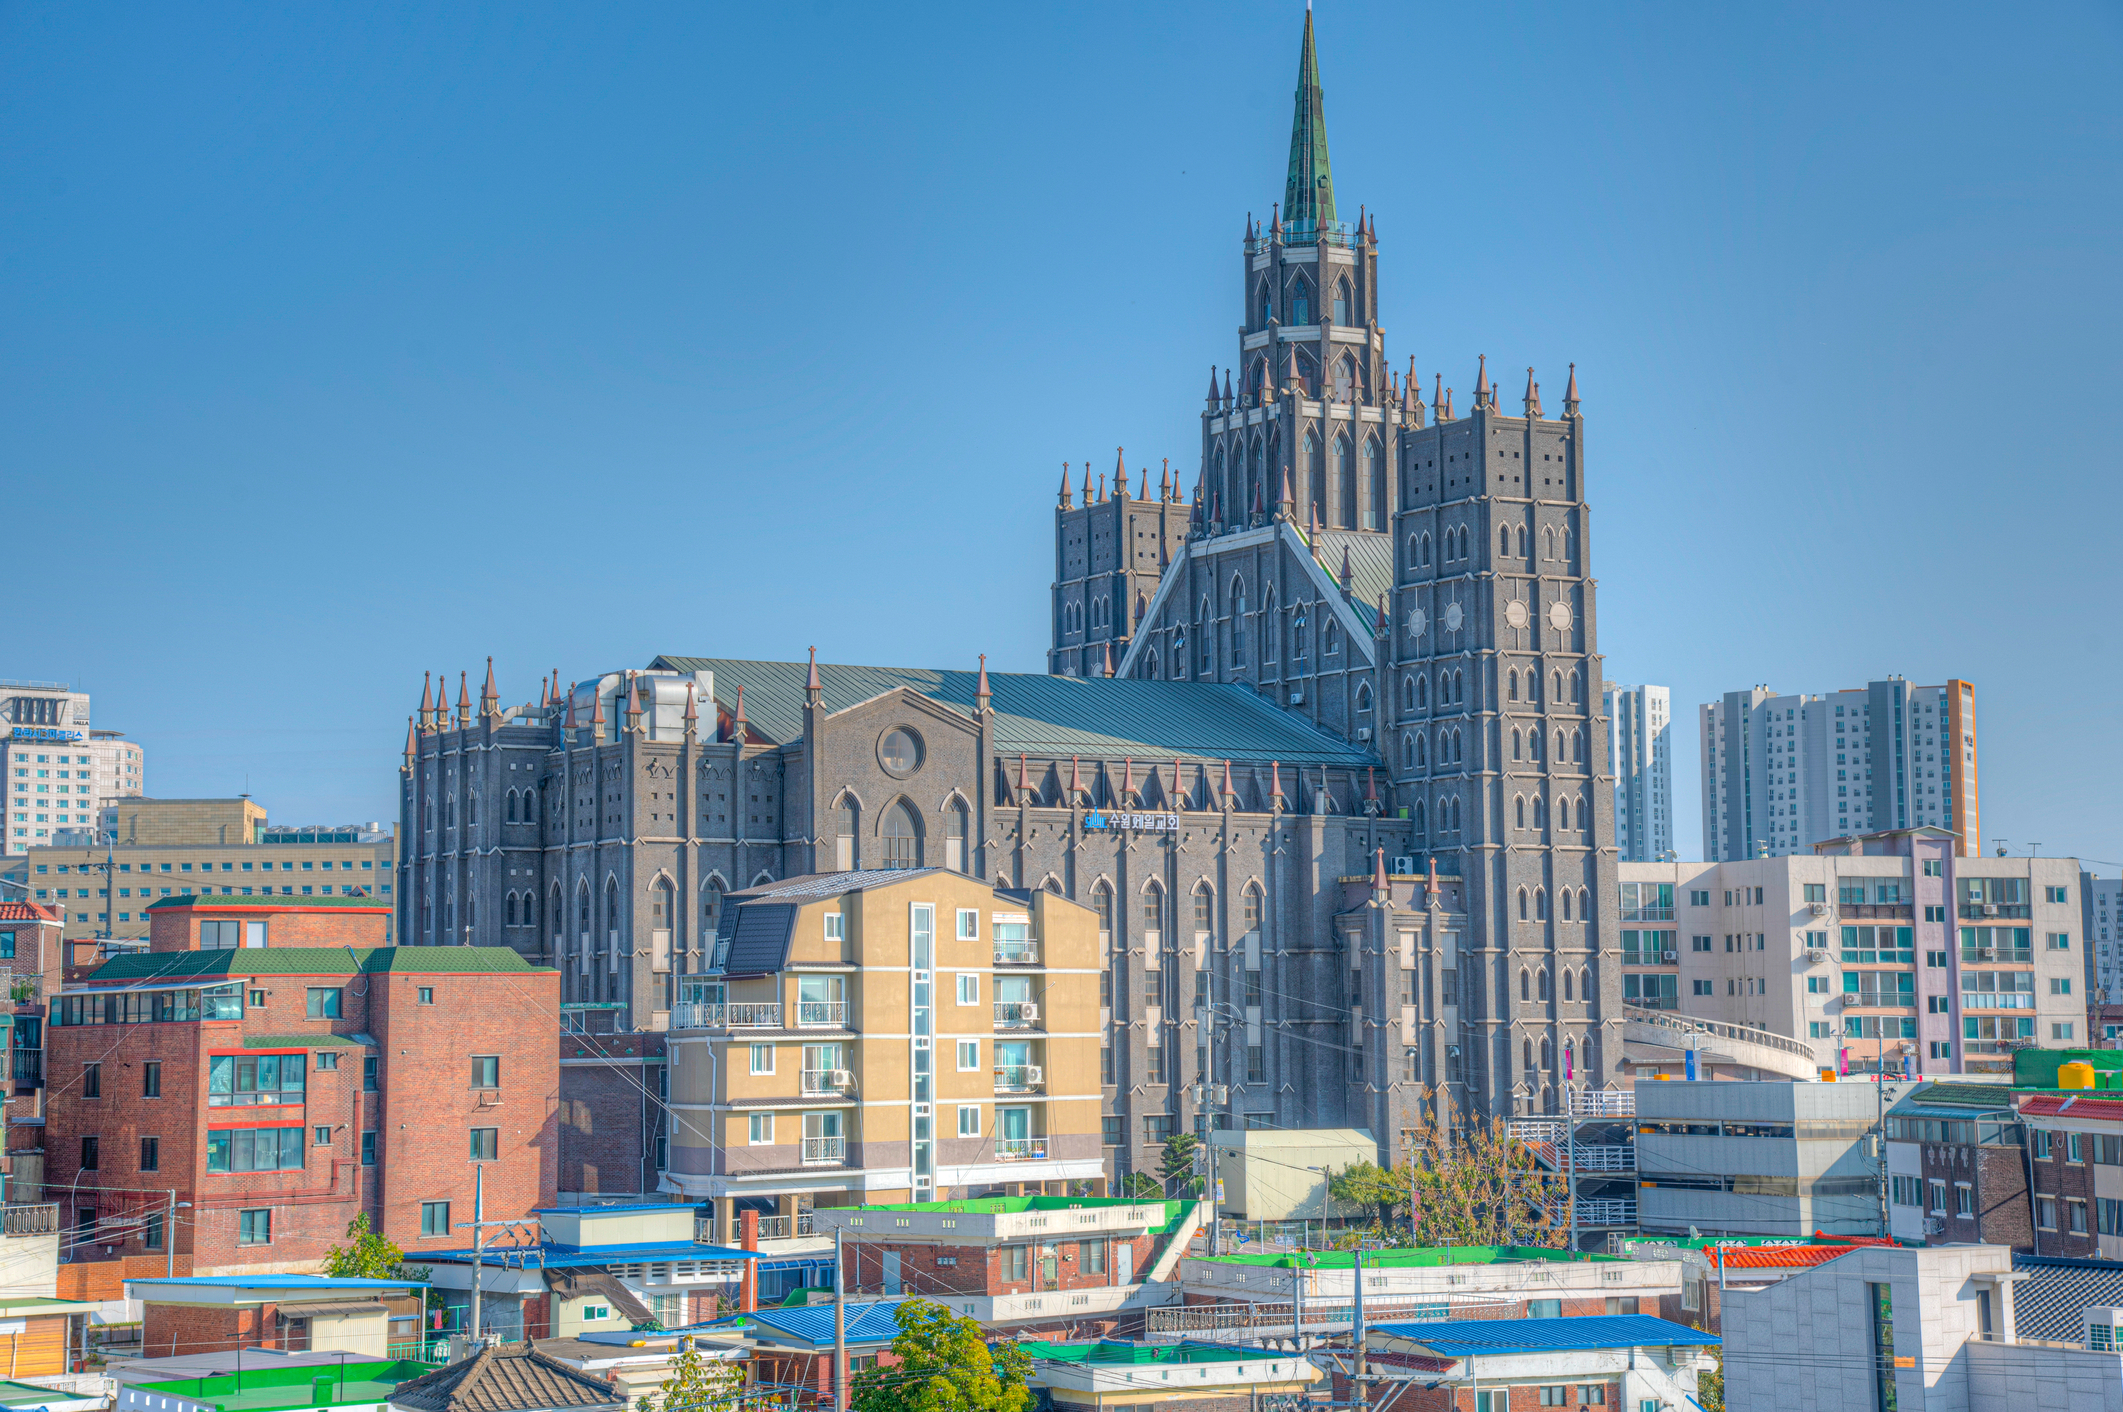
megabiserica Coreea / sursa foto: coreea de sud megabiserica
Potrivit companiei, pe serverul asociat atacatorilor au fost găsite rapoarte care sintetizau rezultatele operațiunilor, structura sistemelor interne și informații despre conturi. Volumul și formatul documentelor au ridicat suspiciunea că o parte din procesul de analiză și documentare ar fi fost realizată cu ajutorul unor instrumente AI.
Aceste elemente nu demonstrează însă, deocamdată, că inteligența artificială a fost responsabilă pentru întreaga operațiune sau că atacatorii au folosit un anumit instrument AI.
Coreea de Sud investighează o serie mai amplă de atacuri
Incidentele de la cele două biserici apar la scurt timp după o serie de atacuri cibernetice asupra unor bănci comerciale sud-coreene.
Președintele Coreei de Sud, Lee Jae Myung, a declarat marți că există indicii că inteligența artificială ar fi fost folosită în atacurile asupra unor instituții financiare. Investigațiile vizează inclusiv breșe care au afectat informațiile personale ale clienților unor bănci importante precum Shinhan Bank, KB Kookmin Bank, Hana Bank și Woori Bank. Reuters
Autoritățile sud-coreene încearcă să determine amploarea compromiterilor și metodele utilizate de atacatori, în timp ce instituțiile afectate își consolidează măsurile de securitate.
În cazul Yoido Full Gospel Church, organizația a anunțat că a eliminat fișierele considerate malițioase, a blocat accesul din exterior și a schimbat parolele serverelor și conturilor asociate. Biserica intenționează, de asemenea, să își înlocuiască firewall-ul și să efectueze noi analize de vulnerabilitate. Seoul Economic Daily
Ancheta din Coreea de Sud, în desfășurare
Deocamdată, amploarea exactă a datelor care au fost efectiv exfiltrate și identitatea atacatorilor nu au fost stabilite definitiv. Numărul de înregistrări identificate pe serverele atacatorilor nu este neapărat egal cu numărul persoanelor afectate.
Oasis Security a ridicat și posibilitatea ca unele credențiale sau infrastructuri compromise anterior să fi fost folosite în atacuri, însă compania nu a găsit suficiente dovezi pentru a atribui cele două incidente aceluiași atacator. Seoul Economic Daily
Pentru moment, cele două biserici colaborează cu autoritățile și specialiștii în securitate cibernetică pentru a stabili exact cum au fost compromise sistemele și ce informații au fost accesate.
Recomandările noastre