Social
Statul ar putea plăti pentru descoperirea vulnerabilităților informatice. Proiect adoptat de Senat

 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
Statul ar putea plăti pentru descoperirea vulnerabilităților informatice. Persoanele care identifică probleme de securitate în sistemele informatice ale instituțiilor publice ar putea primi recompense bănești, în cadrul unor programe coordonate de Directoratul Național de Securitate Cibernetică (DNSC). Senatul a adoptat luni o propunere legislativă care stabilește condițiile în care pot fi efectuate testele și raportate vulnerabilitățile.
Proiectul urmărește completarea legislației privind securitatea cibernetică, prin introducerea posibilității de recompensare a vulnerabilităților descoperite și confirmate în cadrul unor programe autorizate.
Statul ar putea plăti pentru descoperirea vulnerabilităților informatice
Propunerea legislativă modifică Ordonanța de urgență a Guvernului nr. 155/2024, referitoare la securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil, aprobată ulterior prin Legea nr. 124/2025.
Potrivit documentului, DNSC va putea organiza și administra programe prin care sunt identificate și raportate probleme de securitate în infrastructurile informatice proprii, dar și în cele utilizate de instituții și autorități publice.
Recompensele financiare vor fi acordate numai pentru vulnerabilitățile care sunt validate în cadrul acestor programe.
"DNSC poate iniţia şi gestiona programe de identificare şi raportare a vulnerabilităţilor, cu acordarea de recompense băneşti pentru vulnerabilităţile validate, pentru reţelele şi sistemele informatice proprii, precum şi pentru cele deţinute, administrate sau utilizate de autorităţi şi instituţii publice de alte entităţi de drept public din spaţiul cibernetic naţional civil, cu respectarea domeniului de aplicare, a excluderilor şi a regimurilor speciale prevăzute (...), precum şi a competenţelor şi drepturilor titularilor reţelelor şi sistemelor informatice vizate", prevede proiectul adoptat.
Testarea sistemelor informatice va necesita acord scris
Una dintre condițiile prevăzute în proiect este obținerea unei autorizări înainte de începerea oricărei activități de testare.
Includerea unei rețele sau a unui sistem informatic într-un program coordonat de DNSC va necesita acordul expres, prealabil și scris al tuturor persoanelor sau entităților care au dreptul să autorizeze astfel de verificări.
Documentul de autorizare trebuie să identifice exact sistemele, rețelele sau componentele care pot fi testate și să stabilească limitele intervențiilor permise.
Prin urmare, participarea la un asemenea program nu va permite accesarea liberă a infrastructurilor informatice ale instituțiilor publice.
Ce activități vor fi interzise în cadrul programelor DNSC
Proiectul legislativ stabilește mai multe restricții pentru persoanele care participă la identificarea vulnerabilităților.
Printre activitățile interzise se numără:
-
Accesarea, copierea, ștergerea sau modificarea datelor fără autorizare.
-
Folosirea atacurilor de tip brute-force, prin încercări repetate de autentificare.
-
Utilizarea tehnicilor de phishing sau a altor metode de inginerie socială.
-
Introducerea programelor malware ori folosirea unor metode care pot afecta funcționarea sistemelor informatice.
-
Păstrarea accesului după expirarea autorizării sau extinderea testelor către sisteme, conturi și componente care nu sunt incluse în program.
-
Publicarea vulnerabilităților descoperite cu încălcarea regulilor privind divulgarea coordonată.
-
Desfășurarea oricăror activități care depășesc limitele autorizării sau contravin legislației.
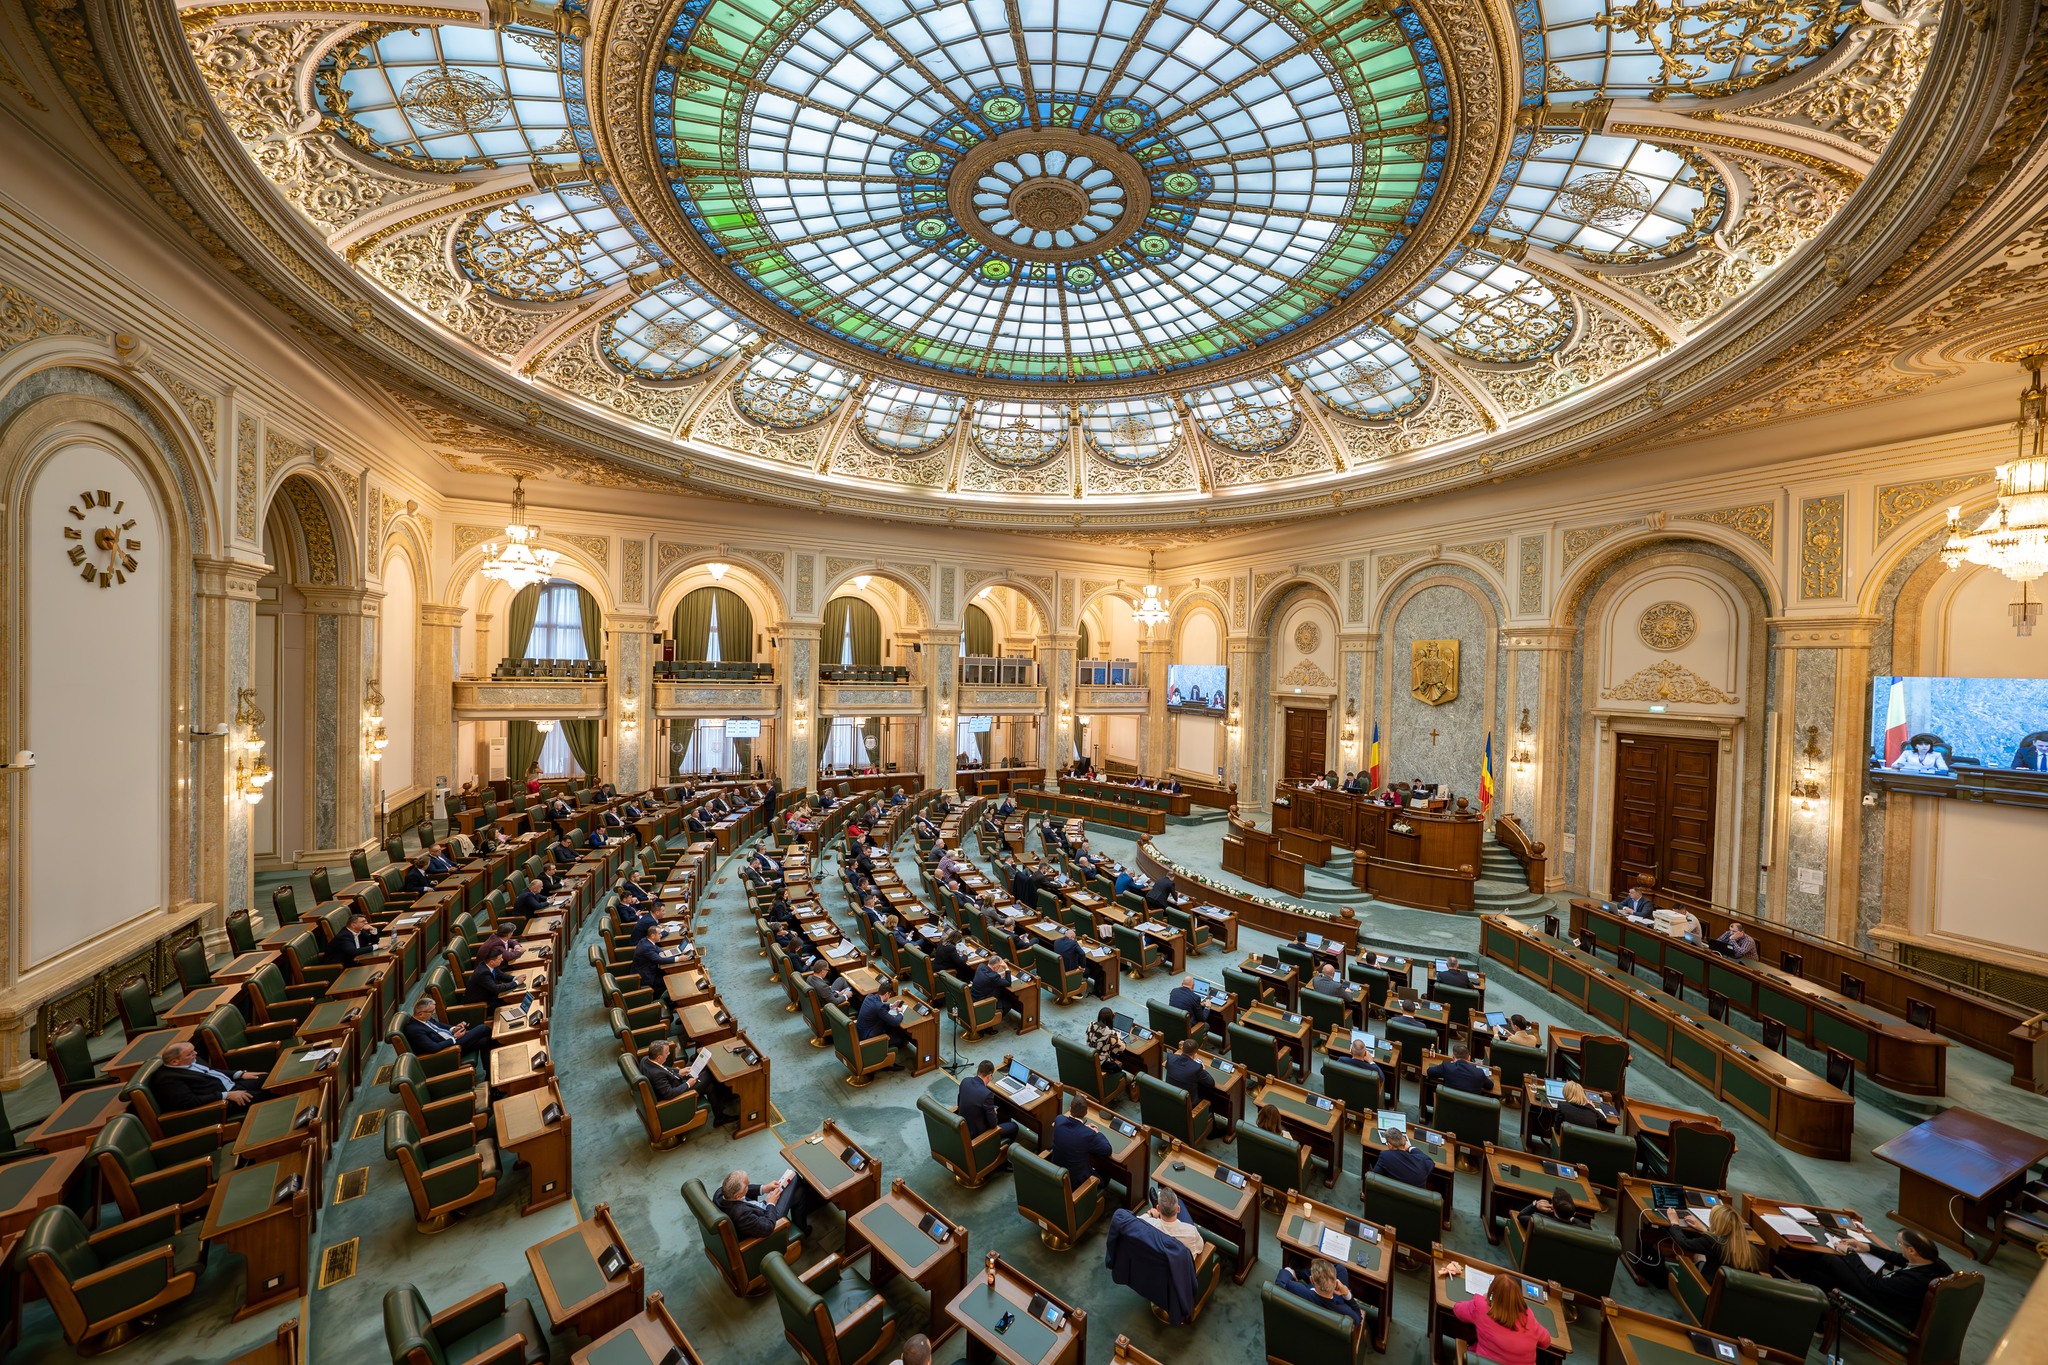
Senat. sursa: Facebook
Când poate fi pierdut dreptul la recompensă
Persoanele care nu respectă regulile programului sau depășesc limitele stabilite prin autorizare vor pierde dreptul de a continua activitățile respective.
De asemenea, acestea nu vor mai putea primi recompensa financiară pentru vulnerabilitatea în cauză.
Încălcarea condițiilor nu exclude aplicarea altor sancțiuni, în funcție de gravitatea faptelor. Participanții pot răspunde civil, contravențional sau penal, după caz.
Proiectul merge la Camera Deputaților
Senatul a adoptat propunerea legislativă în calitate de primă cameră sesizată.
Camera Deputaților este forul decizional și urmează să se pronunțe asupra proiectului.
Prin urmare, posibilitatea acordării recompenselor financiare pentru identificarea vulnerabilităților din sistemele informatice ale statului nu reprezintă, deocamdată, o măsură definitiv adoptată.
Recomandările noastre