International
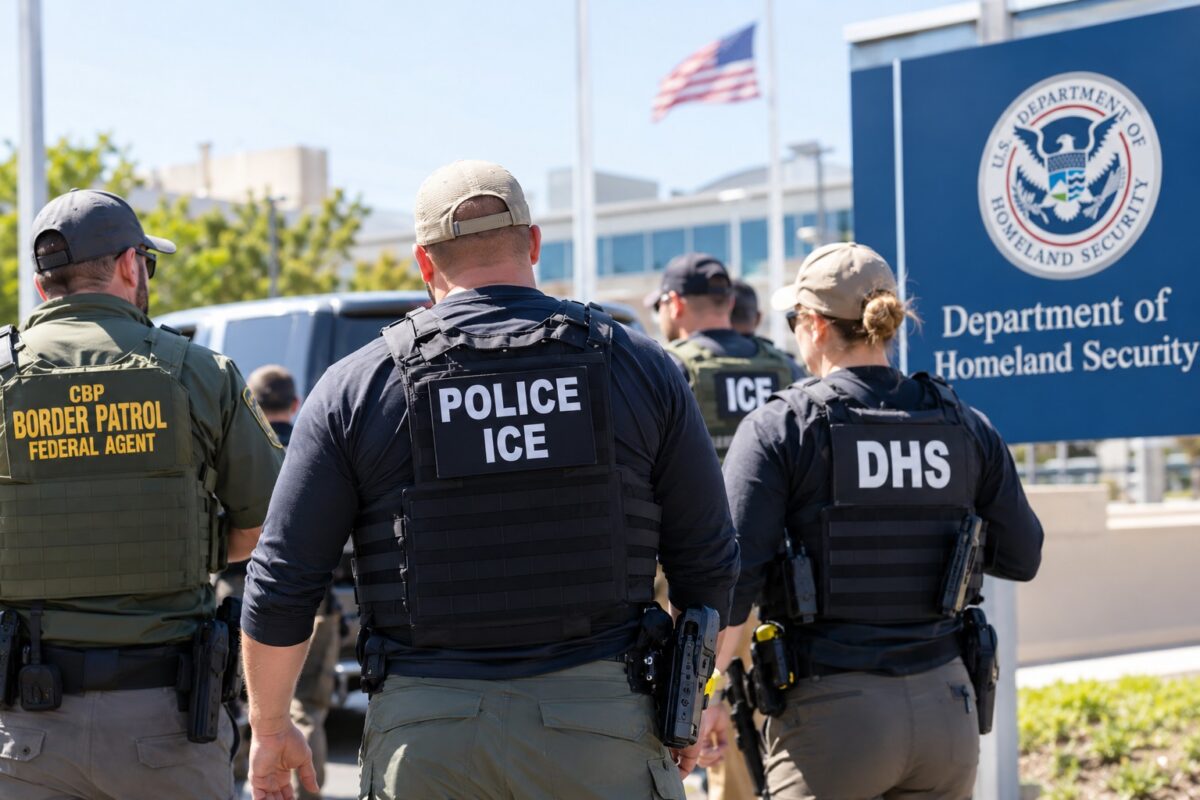
Datele a peste 40.000 de angajați ai securității americane au fost expuse. DHS investighează o breșă care ar viza și agenți sub acoperire
 DHS / sursa foto: arhiva EvZ
 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
Departamentul pentru Securitate Internă al Statelor Unite (DHS) investighează o posibilă breșă de securitate informatică în urma căreia au ajuns online date despre peste 40.000 de angajați și contractori federali, inclusiv personal al serviciilor de imigrație și al Poliției de Frontieră, potrivit Fox News.
Informațiile publicate includ nume, funcții, date de contact și locații de lucru, iar unele înregistrări ar putea permite identificarea unor agenți care desfășoară activități sub acoperire.
Incidentul a devenit public pe 28 octombrie 2026, după ce organizația Distributed Denial of Secrets (DDoSecrets) a anunțat publicarea unei baze de date cu informații despre personalul DHS.
O grupare care se prezintă sub numele de „Department of Peace” și-a revendicat accesul la date. Autoritățile americane nu au prezentat încă o evaluare completă a incidentului. Reuters a confirmat o parte dintre informații, dar nu a putut verifica integral setul de date.
Ce informații au ajuns pe internet
Potrivit informațiilor publicate de presa americană, baza de date conține peste 40.000 de înregistrări asociate angajaților și contractorilor Departamentului pentru Securitate Internă. Printre datele expuse se numără numele, funcțiile, adresele de e-mail, numerele de telefon și locațiile profesionale.
Informațiile ar viza mai multe structuri federale, inclusiv Immigration and Customs Enforcement (ICE), Customs and Border Protection (CBP), agenția pentru cetățenie și imigrație USCIS și Agenția pentru Securitatea Cibernetică și a Infrastructurii (CISA).
Conform relatării Fox News, setul de date ar include aproximativ 10.000 de persoane asociate ICE și peste 20.000 de angajați ai CBP. Alte publicații au raportat cifre diferite pentru anumite categorii, astfel că distribuția exactă a înregistrărilor nu este încă stabilită definitiv.
Un aspect deosebit de sensibil îl reprezintă informațiile care ar putea identifica agenți sub acoperire sau personal implicat în operațiuni speciale, supraveghere și investigații. Publicarea unor asemenea date poate expune angajații la hărțuire și poate afecta desfășurarea unor anchete.
Ce spune Departamentul pentru Securitate Internă
Un purtător de cuvânt al DHS a declarat pentru Fox News că instituția este la curent cu o posibilă breșă și lucrează pentru a gestiona rapid situația.
„Luăm în serios toate amenințările la adresa securității angajaților și ofițerilor noștri și ne vom asigura că aceștia beneficiază de protecția necesară”, a transmis reprezentantul instituției, potrivit publicației americane.
DHS / sursa foto: dreamstime.com
Departamentul a precizat că va oferi informații suplimentare pe măsură ce vor exista date confirmate. Până la clarificarea incidentului, amploarea exactă a compromiterii și eventualele consecințe asupra operațiunilor instituțiilor vizate rămân sub investigație.
Cine și-a revendicat publicarea datelor
Gruparea autointitulată „Department of Peace” a susținut că a obținut informațiile și a justificat publicarea lor printr-un argument legat de responsabilizarea instituțiilor guvernamentale.
Distribuitorul datelor, Distributed Denial of Secrets, a pus la dispoziție informațiile și a susținut că o bază de date care poate fi consultată permite analizarea activității instituțiilor publice. Organizația a prezentat publicarea în contextul transparenței și al responsabilității autorităților.
Totuși, revendicarea unei breșe de către un grup nu stabilește, prin ea însăși, toate circumstanțele atacului. Reuters a relatat că DDoSecrets a indicat serviciul de autentificare Okta drept posibilă sursă a datelor, însă agenția nu a putut verifica această explicație.
Okta a declarat că nu are dovezi că propriile sisteme sau date ar fi fost compromise. Prin urmare, metoda exactă prin care au fost obținute informațiile nu este confirmată public.
Ce riscuri implică expunerea datelor
Publicarea informațiilor despre personalul agențiilor federale poate crea riscuri care depășesc încălcarea confidențialității. Datele de contact și detaliile profesionale pot fi folosite pentru tentative de phishing, uzurparea identității, intimidare sau identificarea unor angajați care trebuie să își păstreze anonimatul operațional.
În cazul personalului implicat în anchete sau operațiuni sub acoperire, dezvăluirea identității poate afecta atât siguranța angajaților, cât și protejarea surselor și a investigațiilor în curs. Acestea sunt riscuri potențiale; nu există, în informațiile publicate până acum, o confirmare generală că datele divulgate au fost deja folosite în astfel de scopuri.
Incidentul apare într-un context de îngrijorare privind securitatea bazelor de date guvernamentale din Statele Unite. În septembrie 2026, a fost relatată și o breșă care ar fi afectat informații despre milioane de angajați militari și civili, actuali și foști, din evidențele Departamentului Apărării.
Ancheta trebuie să stabilească amploarea incidentului
Investigația DHS trebuie să clarifice ce sisteme au fost accesate, ce informații au fost extrase și dacă datele publicate sunt complete și exacte. De asemenea, autoritățile trebuie să stabilească dacă au fost compromise informații care pot afecta operațiunile agențiilor sau siguranța personalului.
Deocamdată, instituția a confirmat că analizează o posibilă breșă, însă nu a publicat o evaluare completă a incidentului. Verificarea independentă a întregului set de date și stabilirea modului în care a fost obținut vor fi esențiale pentru determinarea consecințelor.
Recomandările noastre