Justitie
Atacul care a compromis datele a 750.000 de moldoveni a fost lansat din străinătate. Șase țări, în vizorul anchetatorilor
 Atac cibernetic. Sursa foto: pixabay
 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
Republica Moldova. Atacul cibernetic în urma căruia au fost compromise datele personale a sute de mii de cetățeni din Republica Moldova a fost lansat din afara țării. Autoritățile au identificat adrese IP din șase state, inclusiv din Uniunea Europeană și din regiuni mai puțin obișnuite, precum Oceania. În cele patru zile de atac, sistemele informatice ale statului au înregistrat aproximativ șase milioane de accesări. Autoritățile încearcă să stabilească cine se află în spatele operațiunii și nu exclud nici posibilitatea ca aceasta să fi fost facilitată din interiorul instituțiilor.
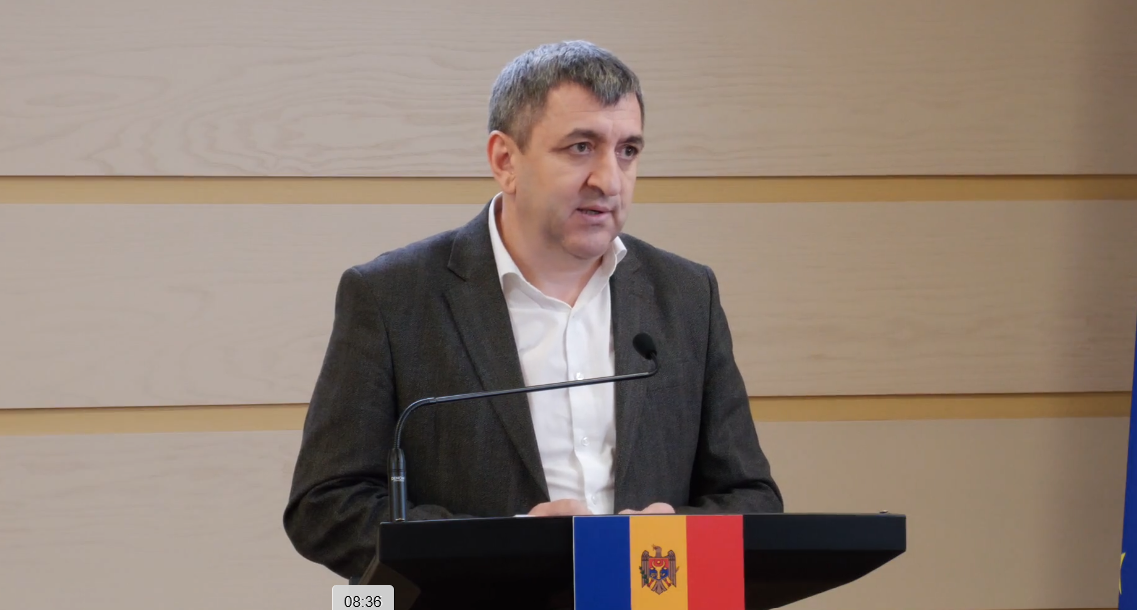
Informațiile au fost prezentate de președintele Comisiei parlamentare pentru securitate națională, apărare și ordine publică, Lilian Carp, după audierile desfășurate cu ușile închise în Parlament. Deputatul a anunțat că vor fi realizate două audituri pentru a identifica vulnerabilitățile sistemelor și a clarifica responsabilitățile instituțiilor implicate. Potrivit lui Lilian Carp, primele accesări neautorizate au fost înregistrate în perioada 19–23 octombrie. Investigațiile preliminare arată că operațiunea a fost coordonată din afara Republicii Moldova, prin intermediul unor adrese IP identificate în aproximativ șase țări.
„În prezent, se cunoaște că acest atac a fost făcut din afara Republicii Moldova. Este nevoie însă de investigații suplimentare, deoarece o parte dintre aceste IP-uri sunt identificate în țări mai exotice”, a declarat deputatul.
Sursa foto: Captură video
Atacurile au fost făcute și din țările exotice
Printre țările de unde au fost înregistrate conexiunile se numără și state membre ale Uniunii Europene, dar și teritorii din Oceania. Deocamdată, autoritățile nu au făcut publice numele acestora. Identificarea adreselor IP nu înseamnă însă că au fost descoperiți și autorii atacului. Anchetatorii trebuie să stabilească cine a achiziționat aceste adrese și prin intermediul căror companii au fost utilizate.
Lilian Carp a explicat că unele operațiuni cibernetice sunt organizate prin firme înregistrate în state cu legislație permisivă. Acestea pot comercializa adrese IP și pot fi ulterior lichidate, ceea ce îngreunează identificarea celor care se află în spatele atacurilor.
„Suntem abia la etapa în care adresele IP trebuie verificate pentru a stabili prin intermediul căror companii au fost cumpărate și pentru a reconstitui întregul lanț prin care au ajuns să fie folosite în țări destul de exotice”, a afirmat parlamentarul.
Pentru identificarea autorilor, instituțiile de drept din Republica Moldova colaborează cu parteneri internaționali, inclusiv cu Europol.
Șase milioane de accesări în patru zile
Un alt aspect investigat este lipsa unei reacții din partea instituțiilor care monitorizează sistemele informatice ale statului. În mod obișnuit, acestea înregistrează între 20.000 și 40.000 de accesări. În cele patru zile în care s-a desfășurat atacul, numărul a ajuns însă la aproximativ șase milioane. Lilian Carp consideră că o asemenea creștere ar fi trebuit să declanșeze alerte și verificări urgente. Mai ales că unele accesări au fost efectuate în timpul nopții sau în primele ore ale dimineții.
„Rămâne un semn de întrebare privind motivul pentru care instituțiile nu au observat procesul de accesare a unui număr atât de mare de date, care depășește de câteva zeci de ori, dacă nu chiar de sute de ori, numărul obișnuit de accesări dintr-o zi”, a declarat Carp.
Reprezentanții instituțiilor audiate au invocat inclusiv utilizarea inteligenței artificiale de către atacatori. Deputatul consideră însă că acest argument nu explică lipsa unei reacții, în condițiile în care instituțiile statului dispun de instrumente tehnologice pentru monitorizarea și protejarea infrastructurii informatice.
Atac cibernetic. Sursă foto: Unsplash
750.000 de seturi de date au fost accesate
În urma atacului au fost compromise aproximativ 750.000 de seturi de date. Cifra nu reprezintă însă numărul exact al persoanelor afectate, deoarece informațiile unei singure persoane pot apărea în mai multe sisteme. Datele extrase ar include nume, numere de identificare, informații despre familie, pensii, permise de conducere și unele date financiare.
„Numărul seturilor de date sau al accesărilor nu corespunde cu numărul persoanelor. O persoană poate fi accesată de mai multe ori, pe diferite platforme, iar acest lucru se însumează în numărul total de accesări, dar nu reprezintă numărul persoanelor. Numărul acestora este mult mai mic”, a explicat Lilian Carp.
Numărul exact al cetățenilor ale căror informații au fost consultate fără autorizație va fi stabilit în urma unui audit comandat de Guvern.
Autoritățile verifică inclusiv un posibil sabotaj din interior
Pentru a clarifica modul în care a fost posibil atacul, autoritățile au decis să efectueze două audituri. Primul va analiza vulnerabilitățile tehnice ale sistemelor informatice, iar cel de-al doilea va examina structura operațiunii și modul în care au fost accesate informațiile. Potrivit calendarului prezentat de Lilian Carp, primele rezultate privind vulnerabilitățile tehnice ar urma să fie disponibile până la sfârșitul lunii noiembrie. Cel de-al doilea audit ar trebui finalizat până la începutul lunii decembrie. Acesta a precizat că eventualele sancțiuni nu se vor limita la demisii.
„Am spus încă o dată că nu este vorba doar despre demisii. Putem vorbi și despre alte măsuri. Vom merge mai departe de atât, pentru că uneori demisiile nu sunt suficiente”, a adăugat deputatul.
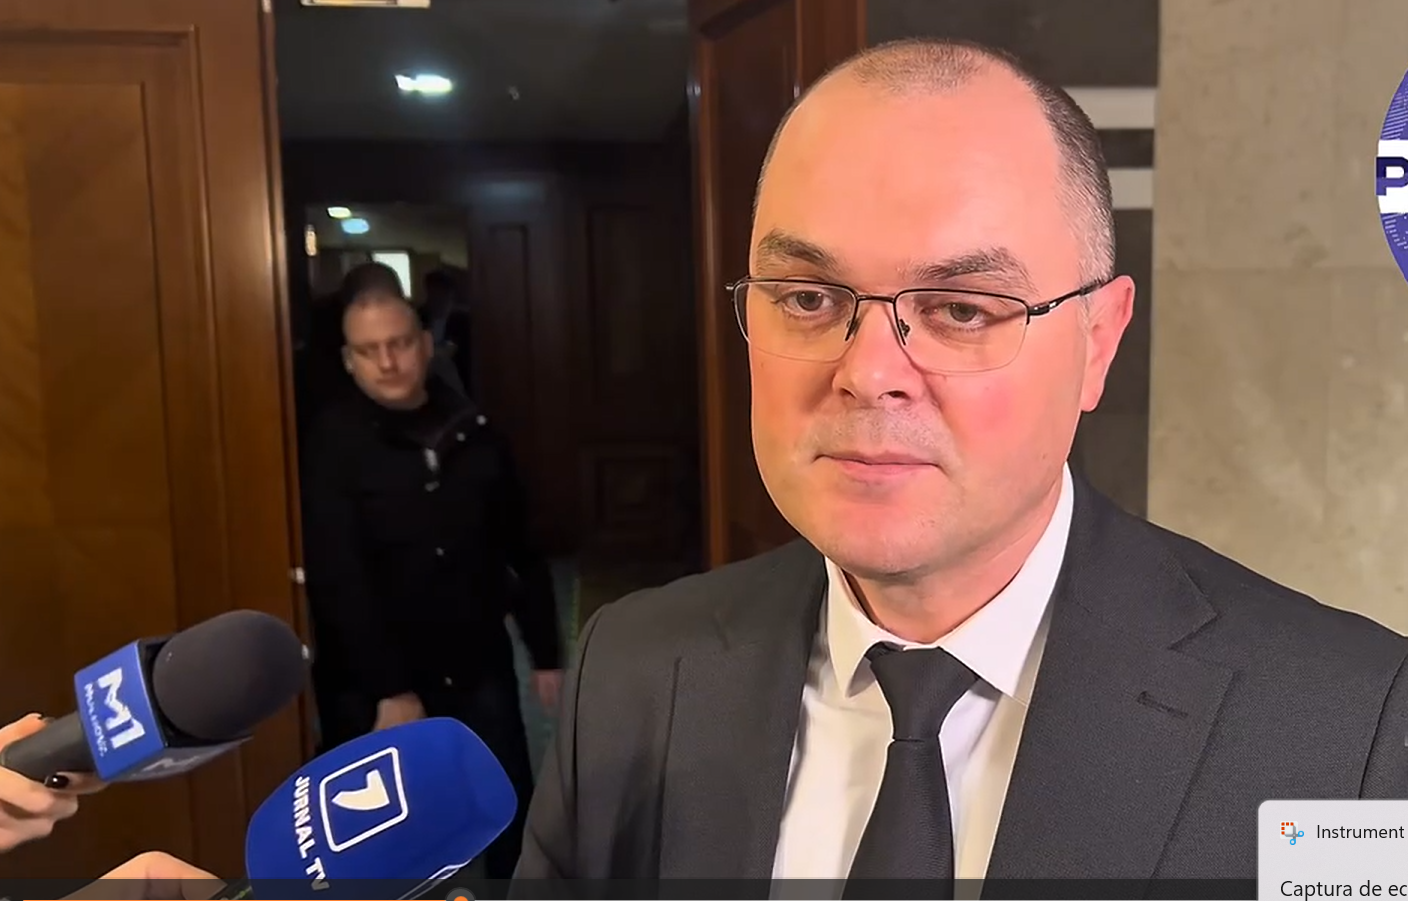
Sursa foto: Captură video
PCCOCS a deschis o cauză penală. Ancheta vizează identificarea autorilor
Procuratura pentru Combaterea Criminalității Organizate și Cauze Speciale (PCCOCS) a pornit o cauză penală în legătură cu atacurile cibernetice. Anunțul a fost făcut de șeful instituției, Victor Furtună, după audierile din Parlament. Acesta a precizat că investigațiile sunt la început și că, deocamdată, nu pot fi oferite detalii despre persoanele implicate sau despre eventualele structuri care au organizat operațiunea.
Ancheta ar putea dura, inclusiv din cauza necesității cooperării cu instituții din alte state pentru identificarea celor care au coordonat atacul.
Autoritățile resping riscul golirii conturilor bancare
După apariția informațiilor despre datele compromise, în spațiul public au circulat avertismente potrivit cărora hackerii ar putea folosi informațiile obținute pentru a accesa conturile bancare și a sustrage bani de pe carduri. Lilian Carp a respins aceste scenarii. El a declarat că informațiile extrase nu permit, în sine, accesarea conturilor bancare prin utilizarea codului de securitate format din trei cifre. Acesta a adăugat că au fost introduse filtre suplimentare pentru protejarea datelor bancare.
Între timp, Agenția de Guvernare Electronică a dispus verificarea a 82 de servicii digitale și a suspendat temporar aplicațiile considerate vulnerabile. Extragerea datelor a fost oprită pe 23 octombrie. Cu toatre acestea tentativele de acces neautorizat au continuat și în zilele următoare.
Recomandările noastre