Politica
Suspiciuni privind siguranța semnăturii electronice în Republica Moldova după atacul cibernetic. Ce au constatat specialiștii
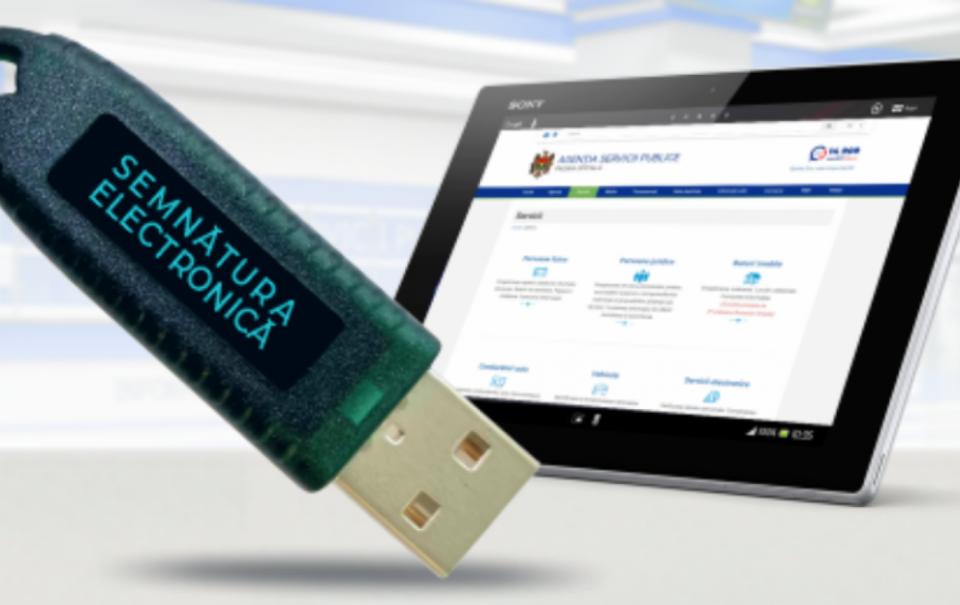 Sursa foto: AGE
 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
Republica Moldova. Executivul Republicii Moldova dezminte informațiile apărute în spațiul public potrivit cărora semnătura electronică ar fi fost compromisă în urma atacului cibernetic. Precizările vin după ce pe rețelele sociale au fost distribuite acuzații privind o presupusă tranzacție bancară neautorizată. Primele verificări tehnice nu confirmă compromiterea semnăturii, despre care specialiștii spun că este autentică și valabilă. Guvernul susține însă că primele rezultate ale investigației nu confirmă compromiterea semnăturii electronice.
Incidentul a pornit de la o postare publicată pe Facebook de un cetățean. Acesta afirma că ar fi descoperit în contul bancar online al organizației pe care o reprezintă o tranzacție pe care nu ar fi autorizat-o. Verificările au arătat că era vorba despre un transfer între conturile proprii ale organizației, fără ca banii să părăsească respectivele conturi.
Deși autorul a șters ulterior postarea, informația a continuat să circule pe internet. Mai multe conturi au preluat acuzațiile, inclusiv cele ale unor persoane care ocupă funcții publice.
Executivul critică răspândirea unor informații neverificate și avertizează că astfel de afirmații pot afecta încrederea cetățenilor în serviciile digitale ale statului.
Sursa foto: Guvernul Republicii Moldova
Primele verificări nu confirmă compromiterea semnăturii electronice
Investigația tehnică este efectuată de Serviciul Tehnologia Informației și Securitate Cibernetică (STISC). Potrivit primelor rezultate, suspiciunile privind compromiterea semnăturii electronice nu sunt confirmate.
Evaluarea preliminară arată că semnătura electronică verificată este autentică și validă. Concluzia se bazează pe mai multe elemente tehnice analizate de specialiști.
Verificările nu s-au încheiat. Autoritățile anunță că investigația va continua în zilele următoare pentru a stabili toate circumstanțele incidentului.
Guvernul le cere cetățenilor și persoanelor publice să verifice informațiile înainte de a le distribui. Executivul consideră că răspândirea unor acuzații fără dovezi poate alimenta neîncrederea în instituțiile statului și în instrumentele digitale utilizate de populație.
Purtătorul de cuvânt al Guvernului, Dumitru Ciorici, a criticat în special implicarea unor politicieni în distribuirea informației.
„Este grav că o afirmație fără dovezi, ștearsă chiar de autorul ei, a ajuns să fie răspândită de persoane publice. Și mai grav este că printre acestea se află deputați în Parlamentul Republicii Moldova, aleși care ar trebui să urmărească interesul public, nu să alerge după like-uri”, a declarat acesta.
Sursa foto: Captură video
Unde se pot adresa persoanele care suspectează că datele lor au fost accesate
În paralel cu verificările privind semnătura electronică, Centrul Național pentru Protecția Datelor cu Caracter Personal (CNPDCP) a anunțat că a inițiat o investigație referitoare la incidentul cibernetic care a vizat serviciile publice digitale.
Instituția urmează să stabilească împrejurările în care s-a produs incidentul și să verifice dacă entitățile implicate și-au respectat obligațiile legale privind protecția datelor personale.
Persoanele care suspectează că informațiile lor au fost accesate fără autorizare pot solicita clarificări de la Agenția de Guvernare Electronică (AGE), responsabilă de administrarea serviciilor electronice guvernamentale.
Solicitările pot fi transmise prin e-mail, la adresa [email protected], cu semnătură electronică, sau depuse în format fizic, cu semnătură olografă.
Cetățenii pot cere informații despre eventualele accesări ale datelor lor, instituțiile care au efectuat aceste operațiuni, scopul și temeiul juridic al accesării, precum și posibilele consecințe asupra informațiilor personale.
Potrivit CNPDCP, cetățenii beneficiază de drepturile prevăzute de Legea nr. 195/2024 privind protecția datelor cu caracter personal. Printre acestea se numără dreptul de a solicita informații despre modul în care sunt prelucrate datele și despre eventualele accesări neautorizate.
Ce dovezi trebuie păstrate și cum poate fi depusă o plângere
Autoritatea pentru protecția datelor recomandă persoanelor care observă activități suspecte să păstreze toate informațiile care ar putea ajuta la clarificarea situației.
Este vorba despre notificări primite, capturi de ecran care indică data și ora unor accesări suspecte, precum și răspunsurile primite de la instituțiile sau operatorii contactați. Aceste documente pot fi folosite ulterior ca probe, în cazul în care persoana decide să depună o plângere.
După ce solicită explicații de la AGE sau de la operatorul responsabil de date, cetățenii care consideră că le-au fost încălcate drepturile se pot adresa CNPDCP.
Plângerea poate fi transmisă prin formularul disponibil pe site-ul instituției, în secțiunea dedicată sesizărilor, sau depusă pe suport de hârtie. Utilizarea formularului nu este obligatorie, însă sesizarea trebuie să respecte cerințele prevăzute de articolul 79 din Legea nr. 195/2024.
Persoanele s epot adresa în istanță
În cazul transmiterii în format electronic, documentul trebuie semnat cu semnătură electronică și însoțit de probele relevante. CNPDCP explică faptul că adresarea prealabilă către operator este importantă. Acesta deține informațiile despre operațiunile de prelucrare a datelor și despre măsurile de securitate aplicate. Răspunsul primit poate contribui la clarificarea situației și poate fi anexat la plângere.
Instituția precizează că nu administrează bazele de date și sistemele de evidență ale autorităților. De asemenea, nu asigură direct securitatea informațiilor stocate în aceste sisteme. Responsabilitatea pentru protejarea datelor revine operatorilor, care trebuie să aplice măsuri tehnice și organizatorice adecvate.
CNPDCP anunță că va examina sesizările după verificarea circumstanțelor incidentului și finalizarea investigației. Pentru fiecare caz urmează să fie emisă o decizie motivată, iar rezultatele verificărilor și măsurile dispuse vor fi făcute publice.
Cetățenii au la dispoziție și o cale de apărare în instanță. Articolul 74 din Legea nr. 195/2024 le permite persoanelor care consideră că le-au fost încălcate drepturile prin prelucrarea datelor personale să depună o acțiune împotriva operatorului sau a persoanei împuternicite de acesta.
atac cibernetic. Sursa foto: Pixabay
Aproximativ 750.000 de IDNP-uri ar fi fost vizate de extrageri neautorizate
Controversa privind semnătura electronică apare în contextul unui atac cibernetic mai amplu asupra sistemelor guvernamentale din Republica Moldova.
Potrivit informațiilor preliminare, aproximativ 750.000 de numere de identificare de stat (IDNP) ar fi fost vizate de extrageri neautorizate de date.
Investigațiile arată că, în perioada 19–23 octombrie, atacatorii au interpelat aproximativ un milion de IDNP-uri, încercând să obțină informații cu caracter personal.
Cazul a ajuns și în atenția procurorilor. Oficiul principal al Procuraturii municipiului Chișinău a pornit urmărirea penală, existând o bănuială rezonabilă privind comiterea unor infracțiuni.
Recomandările noastre