Social
Ion Creangă, lecție pentru escrocheriile online. Capcana prin care utilizatorul își compromite singur calculatorul
 Sursa foto: Pixabay
 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
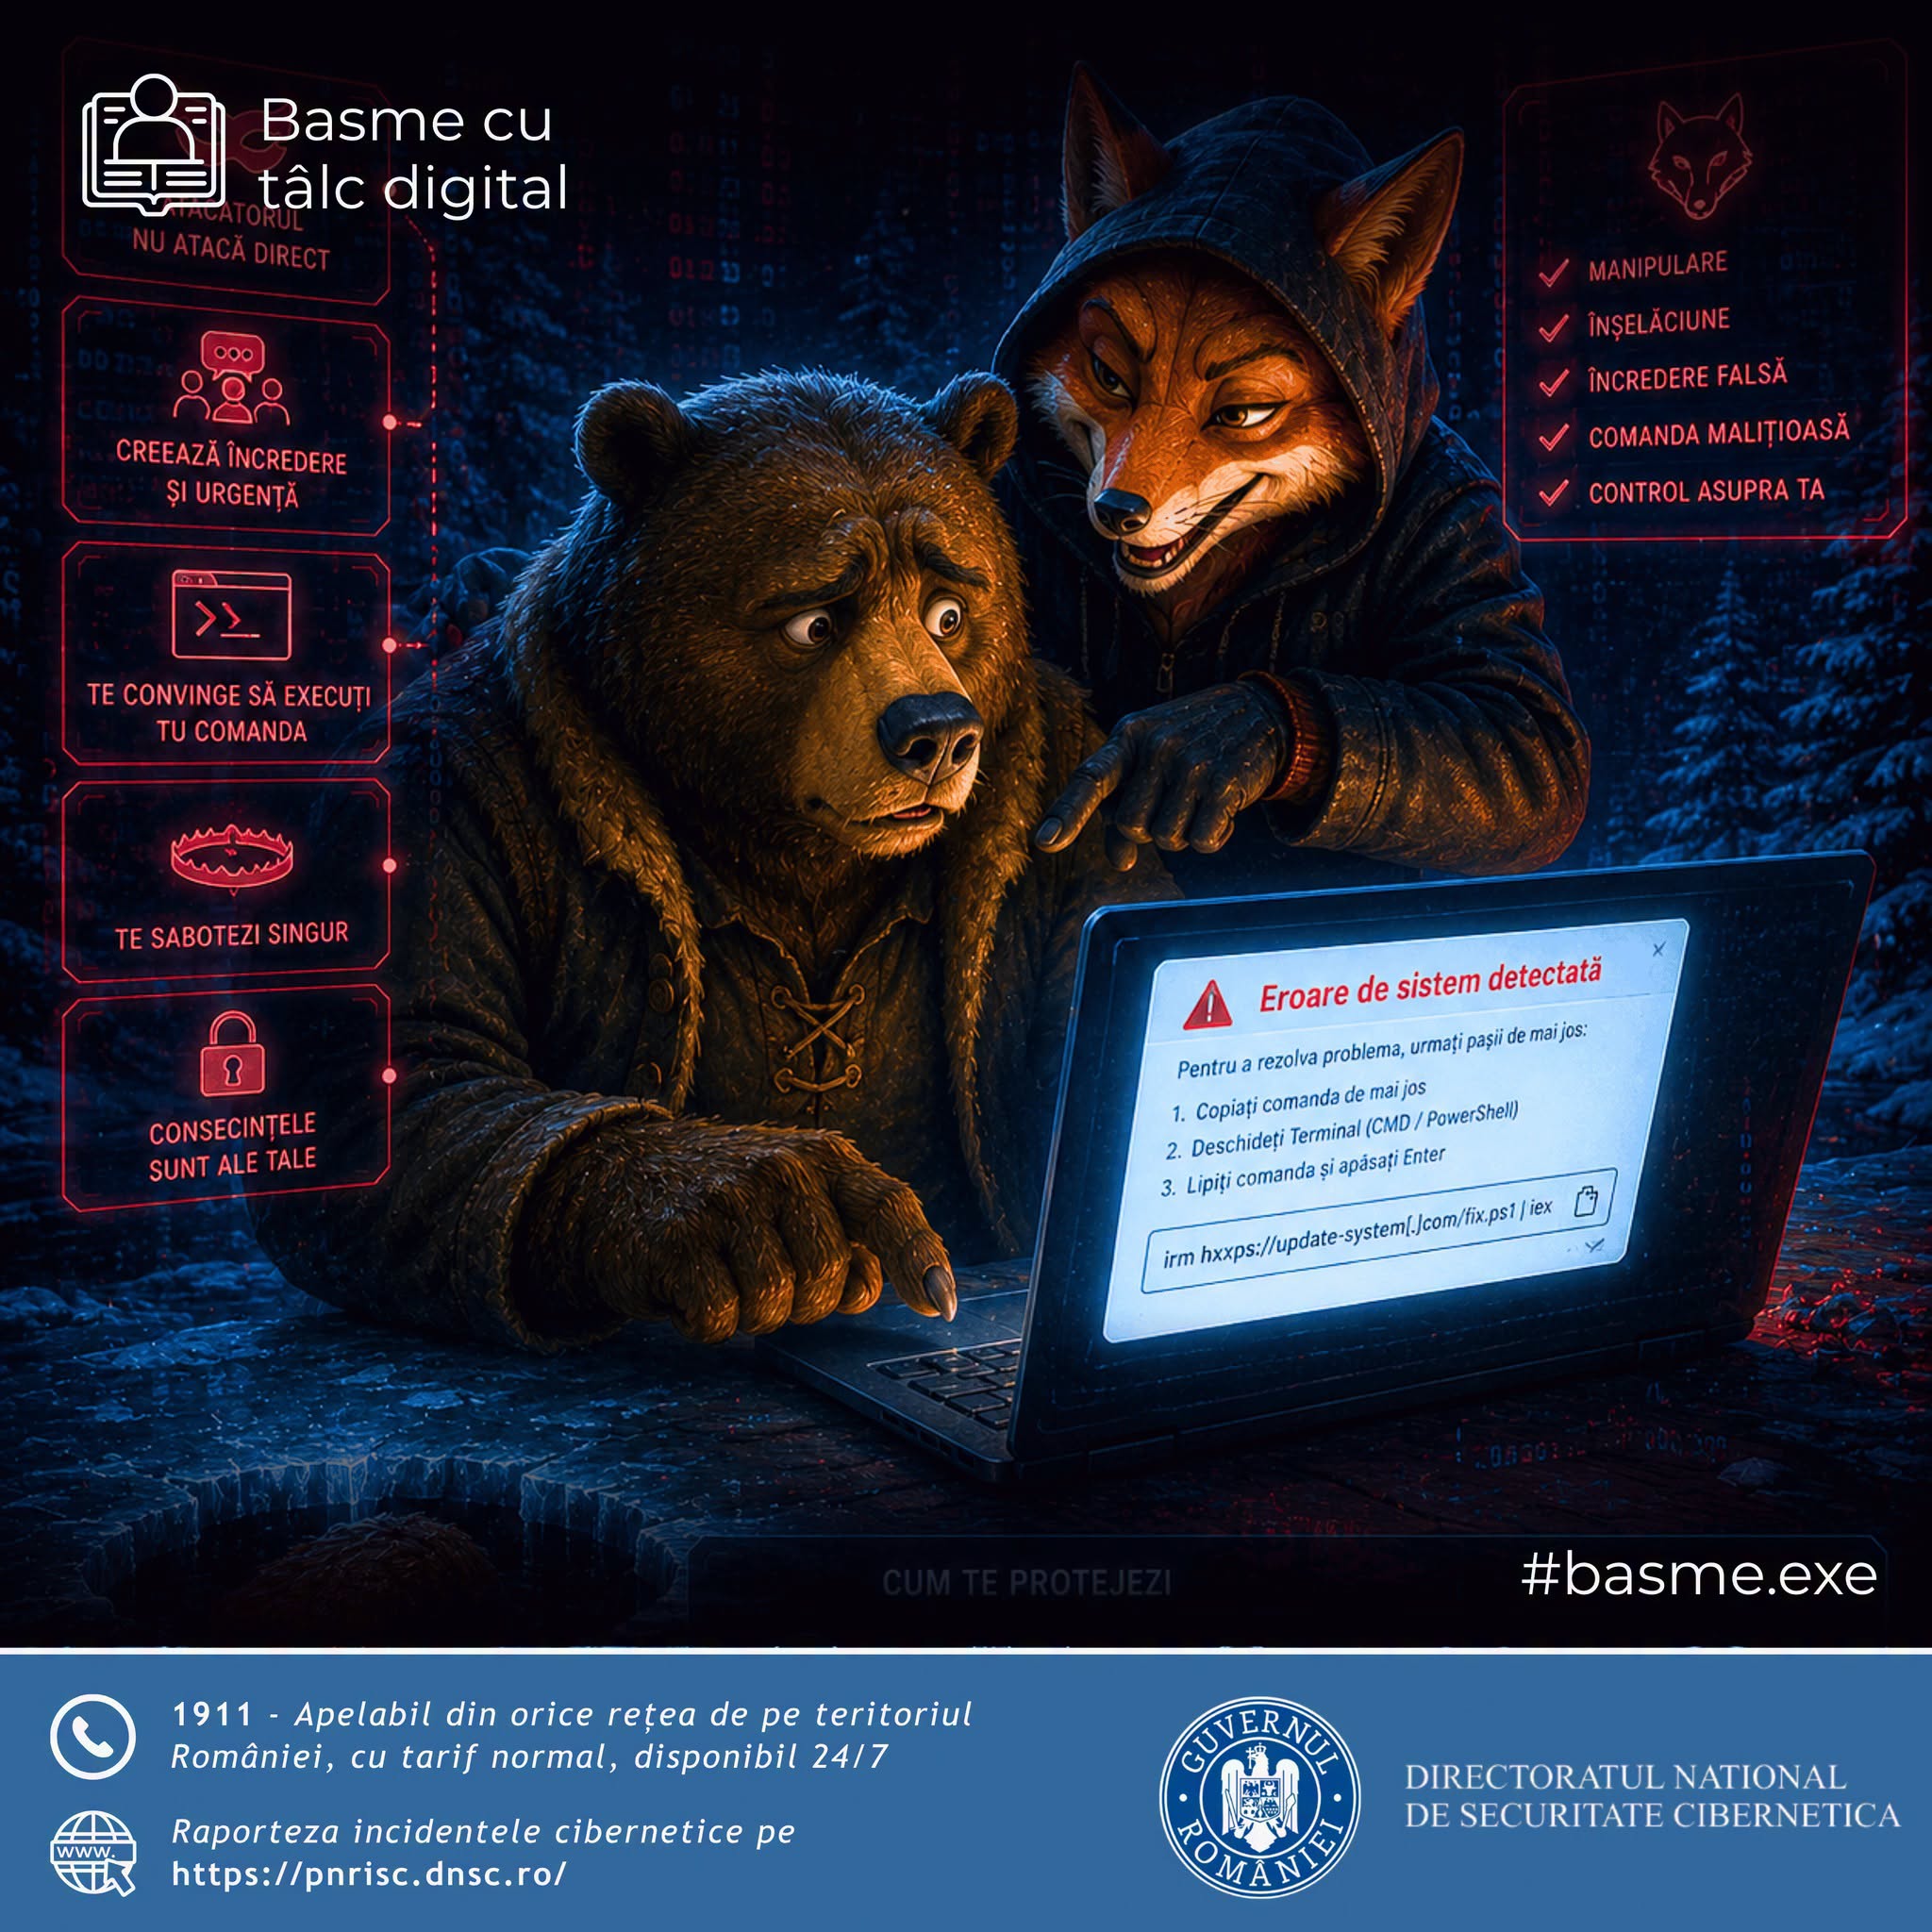
O poveste cunoscută de generații, „Ursul păcălit de vulpe”, de Ion Creangă, este folosită de Directoratul Național de Securitate Cibernetică (DNSC) pentru a explica o metodă prin care utilizatorii pot ajunge să-și compromită singuri calculatorul. Este vorba despre ClickFix, o tehnică în care atacatorul nu încearcă neapărat să spargă direct dispozitivul, ci își convinge victima să execute chiar ea acțiunea periculoasă.
DNSC a inclus această explicație în campania „Basme cu tâlc digital”, prin care folosește povești cunoscute pentru a le explica în special copiilor și adolescenților cum pot recunoaște pericolele din mediul online.
În povestea lui Ion Creangă, vulpea îl convinge pe urs să-și bage coada în copcă pentru a prinde pește. Ursul urmează indicațiile, având încredere în ceea ce i se spune, fără să realizeze că instrucțiunile îl duc într-o capcană.
În cazul ClickFix, mecanismul este asemănător: utilizatorului îi este prezentată o situație care pare legitimă, iar acesta este ghidat să facă singur pasul care poate duce la infectarea sau compromiterea dispozitivului.
Cum funcționează metoda ClickFix
Atacatorii pot folosi pagini web compromise sau create special pentru acest tip de fraudă și pot afișa mesaje care imită verificări sau avertismente legitime. Utilizatorului i se poate spune, de exemplu, că trebuie să confirme că este o persoană reală, să rezolve o eroare ori să urmeze o procedură pentru a continua.
Sursa foto: Facebook/DNSC
În anumite variante, după această etapă apare o instrucțiune prin care utilizatorul este îndemnat să copieze un text și să-l introducă într-un instrument al sistemului de operare.
Microsoft a documentat cazuri în care victimele sunt îndrumate să copieze și să ruleze comenzi în Windows Run, Windows Terminal sau PowerShell. Unele pagini folosesc inclusiv CAPTCHA-uri false pentru a face procedura să pară o verificare obișnuită.
Comanda poate fi malițioasă, chiar dacă pașii prezentați pe ecran par simpli și inofensivi. După executare, aceasta poate declanșa descărcarea și rularea unui program periculos. Microsoft a identificat campanii ClickFix asociate cu furtul de informații și exfiltrarea datelor.
Capcana este construită pentru a crea încredere
Un element important al metodei este faptul că utilizatorul este făcut să creadă că rezolvă o problemă, nu că execută o operațiune periculoasă.
Pagina poate arăta ca un serviciu cunoscut, iar mesajul poate crea presiune prin formulări care sugerează că verificarea este necesară imediat. În alte situații, utilizatorului i se poate induce ideea că browserul, conexiunea sau sistemul are o problemă care trebuie reparată.
Microsoft arată că această tehnică exploatează tocmai tendința utilizatorilor de a rezolva rapid probleme aparent minore și de a urma instrucțiuni prezentate ca fiind necesare pentru continuarea unei acțiuni.
În unele campanii, codul malițios poate ajunge chiar în clipboard fără ca utilizatorul să observe, iar victima este apoi îndemnată să-l lipească și să-l execute.
DNSC: Nu executați comenzi primite de la un site
Recomandarea DNSC este ca utilizatorii să nu ruleze comenzi pe care nu le înțeleg și să nu urmeze instrucțiunile unui site care le cere să copieze și să execute cod.
Avertismentul este valabil în special pentru comenzile introduse în Terminal, PowerShell sau Command Prompt, unde o instrucțiune introdusă de utilizator poate porni procese sau programe pe dispozitiv.
Pașii prezentați drept obligatorii sau urgenti trebuie tratați cu prudență. Dacă o pagină solicită efectuarea unei operațiuni tehnice pe care utilizatorul nu o înțelege, este mai sigur ca acesta să se oprească și să ceară ajutor înainte de a continua.
ClickFix este urmărit și de cercetătorii în securitate cibernetică. Microsoft a raportat inclusiv variante recente care folosesc aceleași principii, dar schimbă modul în care utilizatorul este determinat să execute comanda.
DNSC recomandă raportarea incidentelor de securitate cibernetică la 1911, număr disponibil non-stop, sau prin platforma PNRISC.
Recomandările noastre