Politica
Republica Moldova creează un Centru Național de Securitate Cibernetică după atacul care a compromis datele a 750.000 de persoane
 Hackeri. Sursa foto: Arhiva EVZ
 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
Republica Moldova va crea un Centru Național de Securitate Cibernetică (SOC), în cadrul Agenției de Securitate Cibernetică (ASC), după atacul informatic în urma căruia au fost compromise datele a circa 750.000 de persoane. Premierul Vasile Tofan avertizează că incidentul ar putea face parte dintr-o campanie mai amplă, în care ar fi implicați actori statali străini. Autoritățile pregătesc măsuri urgente pentru protejarea infrastructurii digitale, iar cetățenii sunt îndemnați să fie atenți la posibile tentative de fraudă.
Vasile Tofan a declarat că există multe probleme în mai multe instituții care gestionează infrastructura digitală a statului. Printre acestea se numără Serviciul Tehnologia Informației și Securitate Cibernetică, Agenția de Guvernare Electronică, Agenția de Securitate Cibernetică, Centrul de Tehnologii Informaționale în Finanțe și Agenția Servicii Publice.
În acest context, Guvernul vrea să intervină rapid pentru a reduce vulnerabilitățile sistemelor informatice. Printre măsurile anunțate se numără achiziționarea unor soluții de protecție de tip Cloudflare și a altor sisteme avansate de securitate.
Premierul consideră că instituțiile trebuie să verifice permanent dacă sistemele lor pot fi vulnerabile în fața unor atacuri. În acest scop, sunt necesare audituri regulate și scanări automate, inclusiv cu ajutorul inteligenței artificiale.

„Cu IA poți lupta doar folosind IA”, a punctat Tofan.
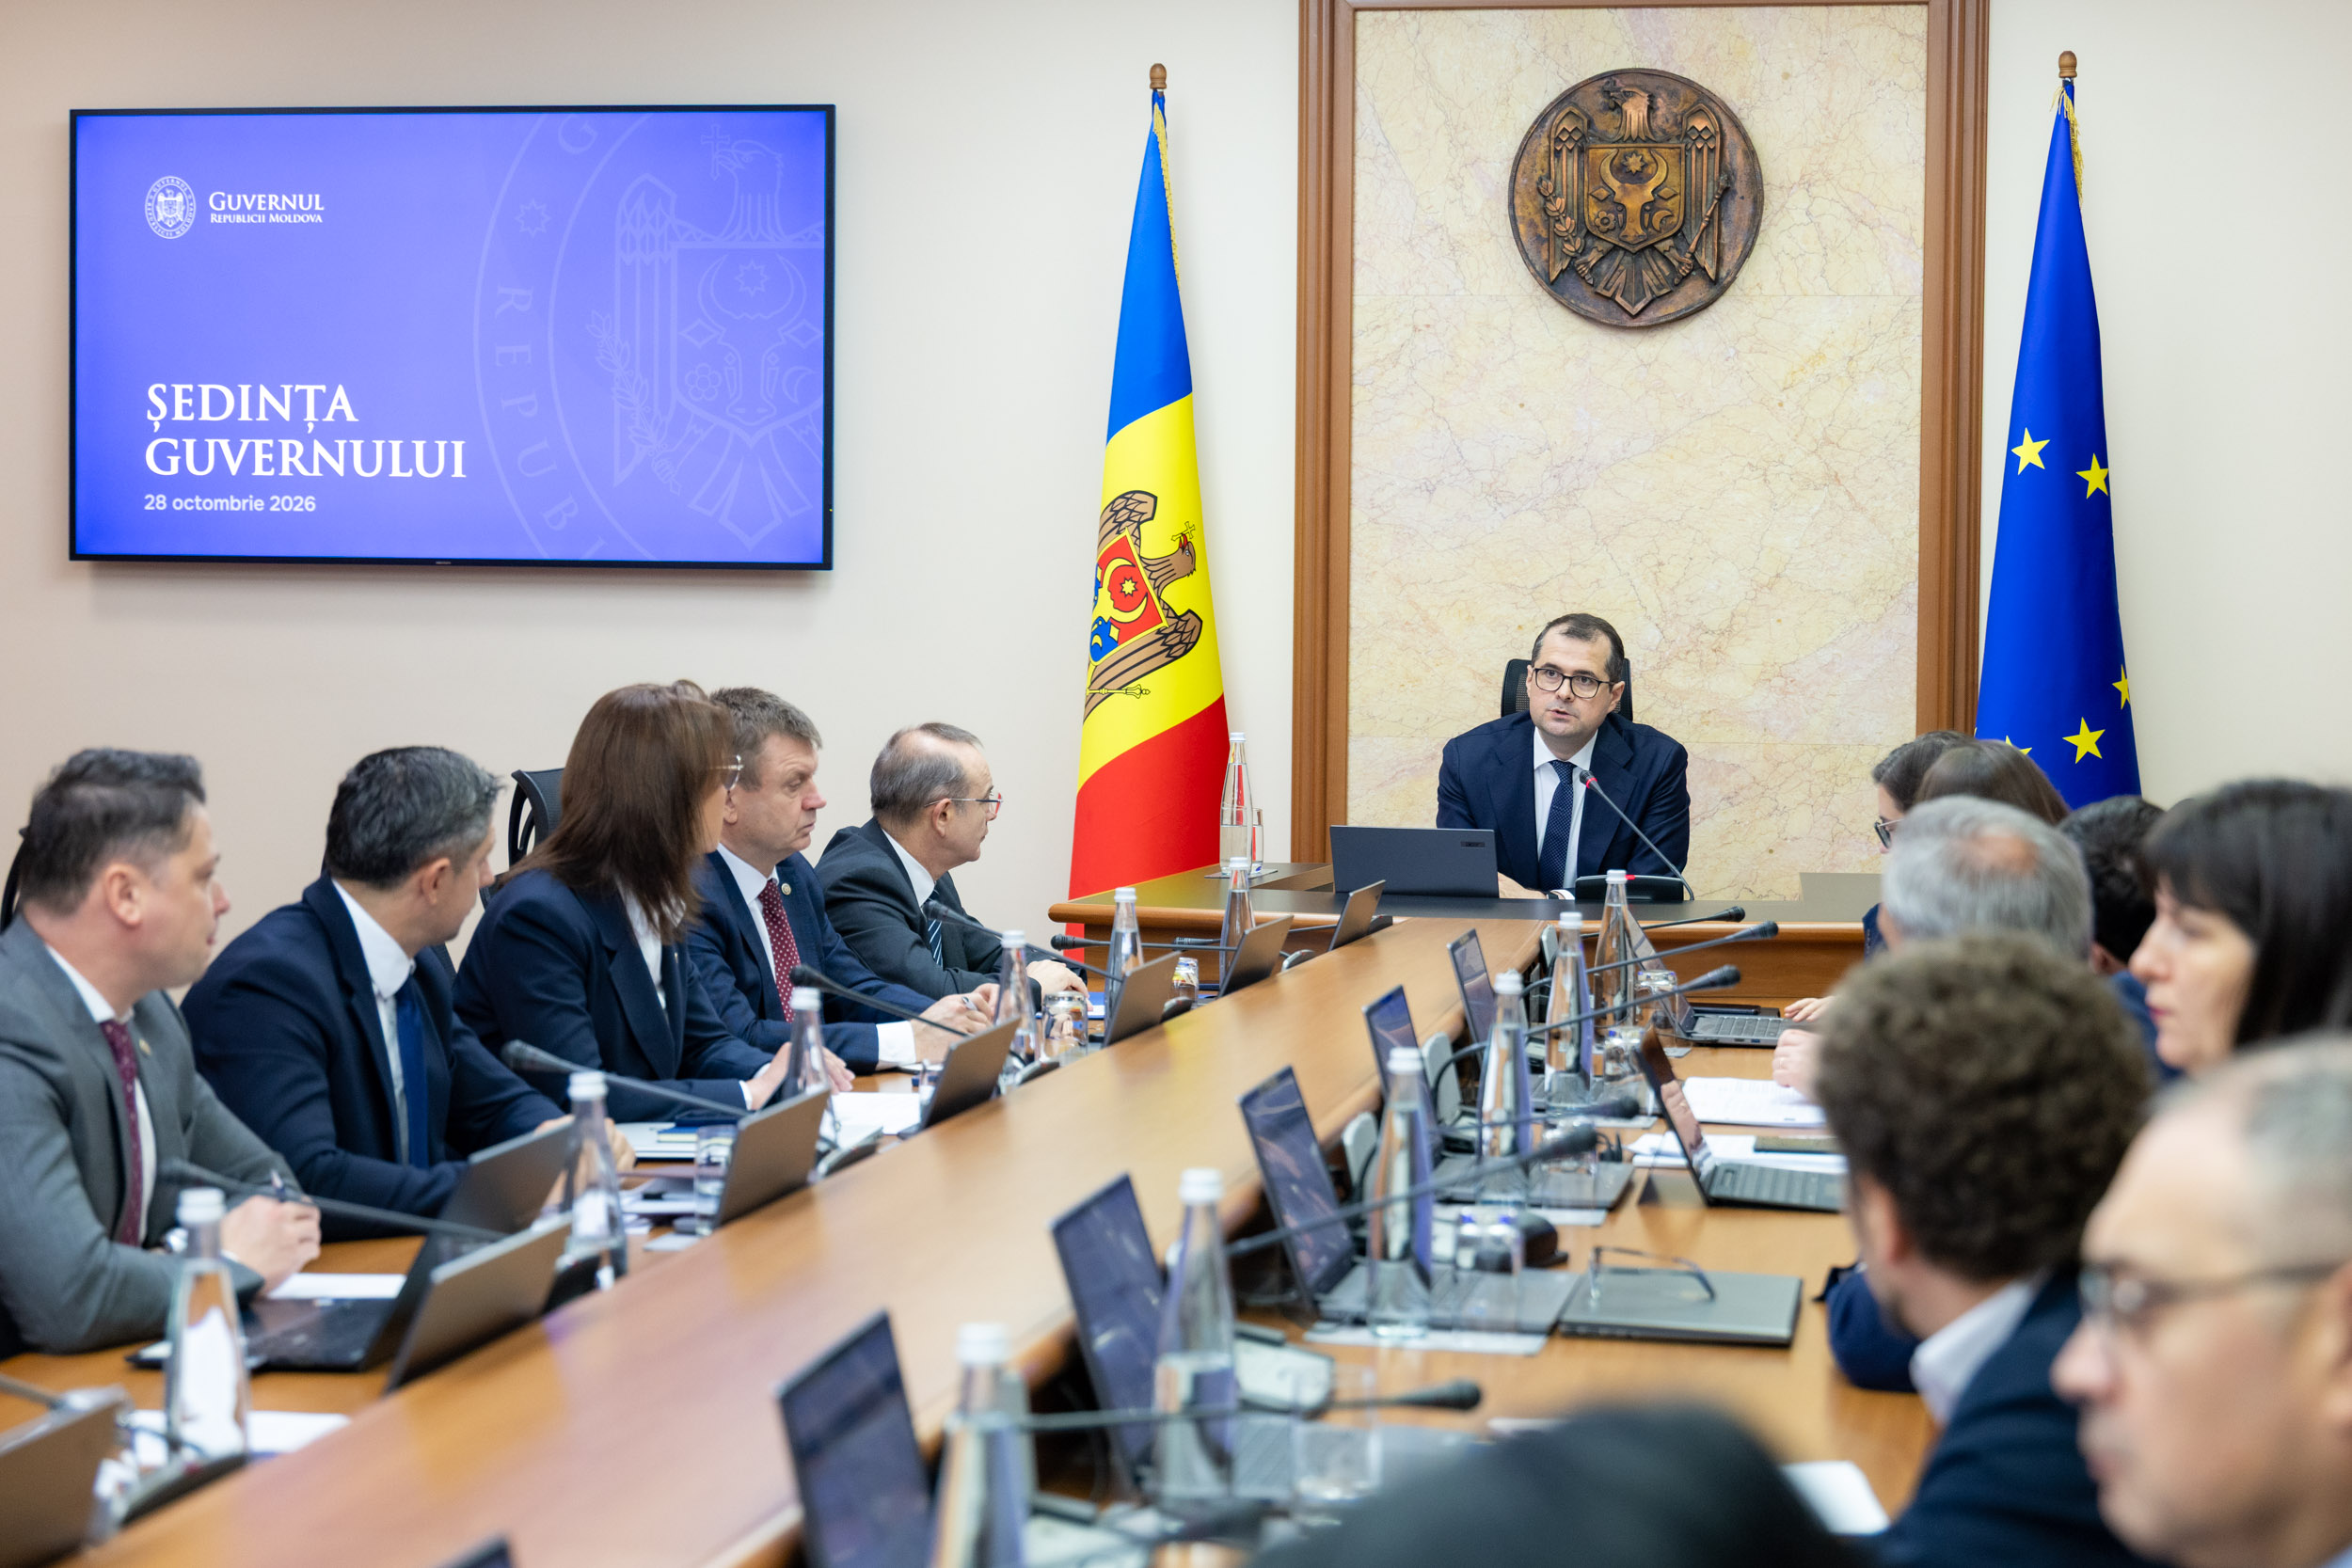
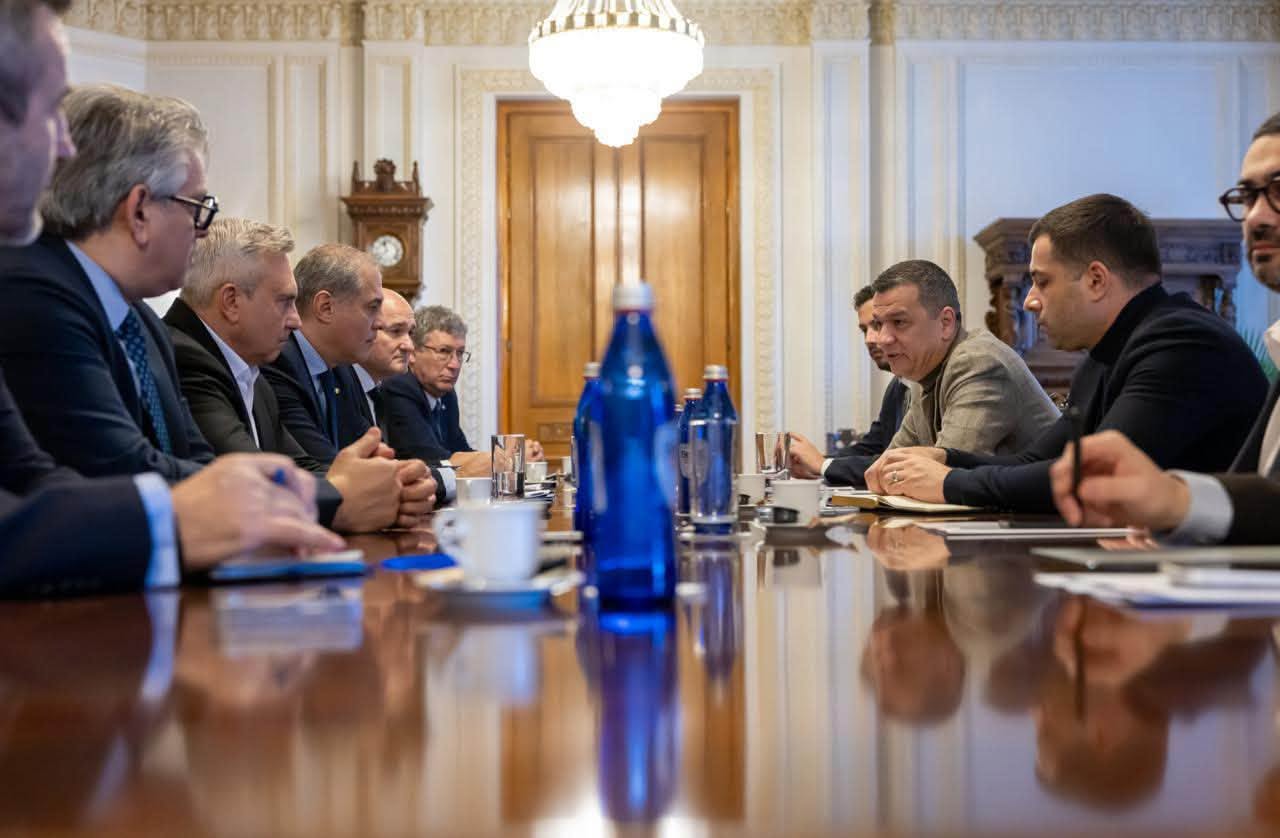
Sursa foto: Guvernul Republicii Moldova
Moldova vrea acces la modele avansate de inteligență artificială
Pe lângă investițiile în soluții tehnice, autoritățile intenționează să obțină acces la modele avansate de inteligență artificială, care nu sunt disponibile publicului larg. Potrivit premierului, partenerii din Estonia au fost deja contactați în acest sens.
Executivul urmărește și o coordonare mai bună între instituțiile responsabile de domeniul digital. Scopul este ca acestea să poată identifica mai rapid vulnerabilitățile și să reacționeze eficient în cazul unor noi incidente.
Tofan susține că atacurile informatice nu vizează doar informațiile personale ale cetățenilor. Acestea pot afecta și infrastructura digitală a statului, ceea ce transformă securitatea cibernetică într-o problemă de securitate națională.
„Țara noastră este ținta unor atacuri cibernetice coordonate de amploare. Nu vorbim doar despre un incident izolat. Avem indicii de o campanie mai largă cu implicarea unor actori statali străini. Serviciile competente investighează inclusiv implicarea în incidentul recent. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului. Trebuie să tratăm securitatea cibernetică drept o chestiune de siguranță națională”, a declarat premierul.
Acesta nu a prezentat detalii despre identitatea presupușilor atacatori. A precizat însă că instituțiile competente investighează inclusiv posibila implicare a unor actori statali străini în incidentul recent.
Premierul invocă atacuri informatice din Danemarca, Franța și Coreea de Sud
Șeful Executivului a atras atenția că atacurile cibernetice de amploare nu afectează doar Republica Moldova. Incidente similare au fost raportate și în state care dispun de bugete și resurse mult mai mari pentru protecția sistemelor informatice.
Tofan a făcut referire la cazuri din Danemarca, Franța și Coreea de Sud, pentru a sublinia dimensiunea internațională a amenințărilor.
„Nu suntem singuri în aceste linii de atac, ne uităm doar la octombrie. În Danemarca, pe 6 octombrie, atacurile au dus la compromiterea a 8,8 milioane de conturi de persoane înregistrate, inclusiv decedate și imigrante. În Franța, în aprilie, la agenția pentru acte de identitate – 11,7 milioane de conturi afectate. Coreea de Sud – 33 de milioane de conturi compromise. Aceste atacuri sunt coordonate și se întâmplă în cazul unor țări cu resurse și buget mult mai mari decât ale noastre. Chiar dacă nu putem controla toate incidentele, avem obligația să fim maximal de transparenți”, a afirmat premierul.
Tofan a insistat asupra necesității ca autoritățile să informeze publicul despre incidente și despre consecințele acestora. Potrivit premierului, transparența rămâne importantă chiar și atunci când instituțiile nu pot preveni toate atacurile.

Deepfake. Sursa foto: Facebook
Hackerii au vizat aproximativ un milion de IDNP-uri
Atacul asupra infrastructurii digitale guvernamentale din Republica Moldova s-a produs în perioada 19–23 octombrie. Hackerii au vizat aproximativ un milion de numere de identificare de stat (IDNP). În urma incidentului, datele a circa 750.000 de persoane ar fi fost compromise.
Printre informațiile extrase se numără date de identificare, detalii despre rude, informații despre bunuri și prestații sociale, precum și unele date financiare.
Potrivit Agenției de Guvernare Electronică, sistemele financiare nu au fost compromise. Cu toate acestea, informațiile obținute de atacatori pot fi folosite pentru a pregăti tentative de escrocherie.
Infractorii s-ar putea folosi de datele personale pentru a câștiga încrederea victimelor. De exemplu, se pot prezenta drept angajați ai băncilor sau ai instituțiilor publice. Pentru a părea credibili, aceștia pot invoca informații reale despre persoanele contactate. Ulterior, le pot solicita bani, parole sau coduri de autentificare.
Astfel, chiar dacă sistemele financiare nu au fost afectate direct, datele ajunse în mâinile atacatorilor pot fi folosite în tentative de fraudă.
Cetățenii, îndemnați să verifice solicitările suspecte
Autoritățile le recomandă cetățenilor să fie vigilenți și să nu ofere informații confidențiale unor persoane necunoscute. Oamenii sunt îndemnați să evite accesarea linkurilor suspecte și să nu autorizeze plăți solicitate în mod neașteptat.
Orice cerere neobișnuită trebuie verificată direct la banca sau instituția vizată, prin canalele oficiale de comunicare. Cetățenii sunt sfătuiți să nu se bazeze exclusiv pe identitatea declarată de interlocutor, chiar dacă acesta cunoaște detalii personale. Autoritățile avertizează că informațiile furate pot fi folosite pentru mesaje și apeluri înșelătoare, construite astfel încât să pară autentice. De aceea, orice solicitare de bani, parole sau coduri de acces trebuie tratată cu prudență.
Recomandările noastre