Politica
Demisii după atacurile cibernetice din Republica Moldova. Datele personale a un milion de oameni, vizate de hackeri
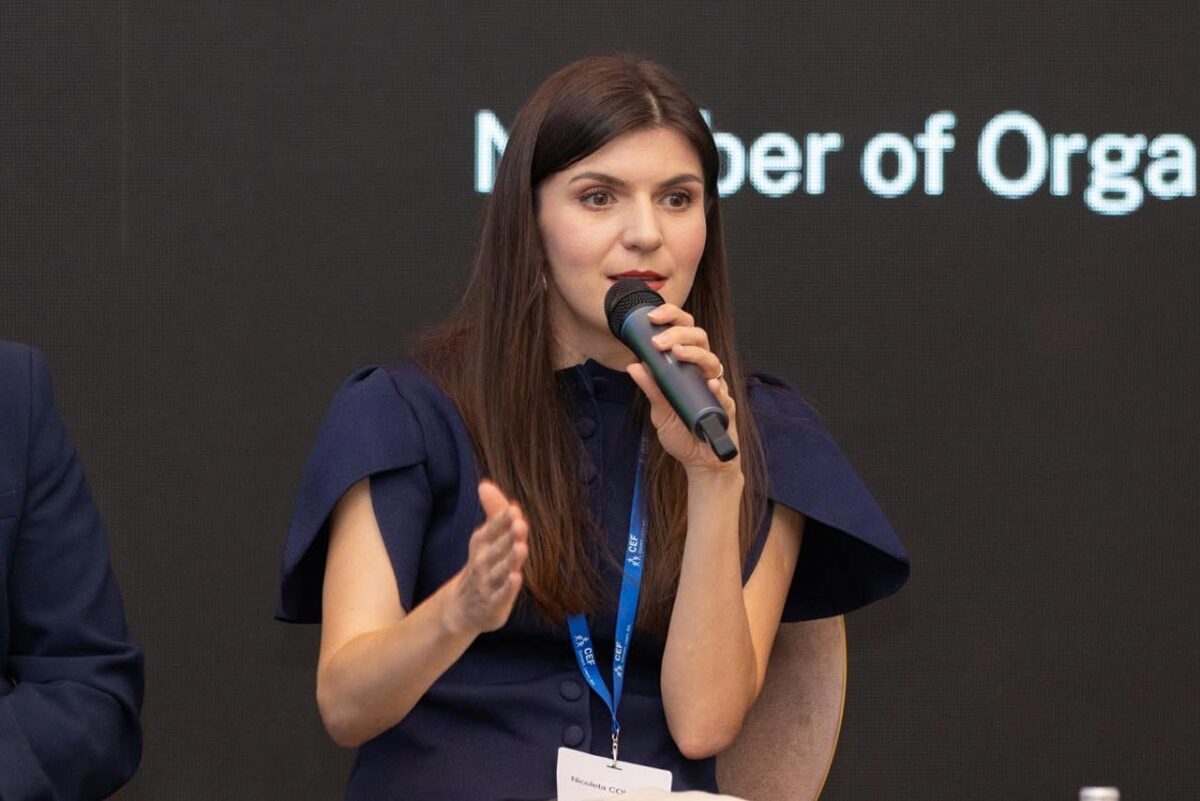 Sursa foto: Facebook/Nicoleta Colomeț
 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
Republica Moldova. Directoarea Agenției de Guvernare Electronică din Republica Moldova, Nicoleta Colomeeț, se retrage din funcție după atacurile cibernetice care au vizat serviciile digitale ale statului. Aproximativ un milion de persoane au fost vizate. În cazul a circa 750.000 au fost extrase cel puțin unele date personale. Anunțul a fost făcut de premierul Vasile Tofan, la începutul ședinței Guvernului din 28 octombrie.
Conducerea instituției va fi preluată temporar de Artiom Cociu. Potrivit premierului, retragerea Nicoletei Colomeeț a fost convenită de comun acord. Asta în contextul în care autoritățile consideră necesară o schimbare a priorităților în administrarea serviciilor digitale.
Tofan i-a mulțumit fostei directoare pentru contribuția la dezvoltarea și promovarea serviciilor electronice. El a menționat platformele EVO și M-Cabinet, pe care le-a prezentat drept exemple de servicii care au contribuit la popularizarea soluțiilor digitale în rândul cetățenilor.
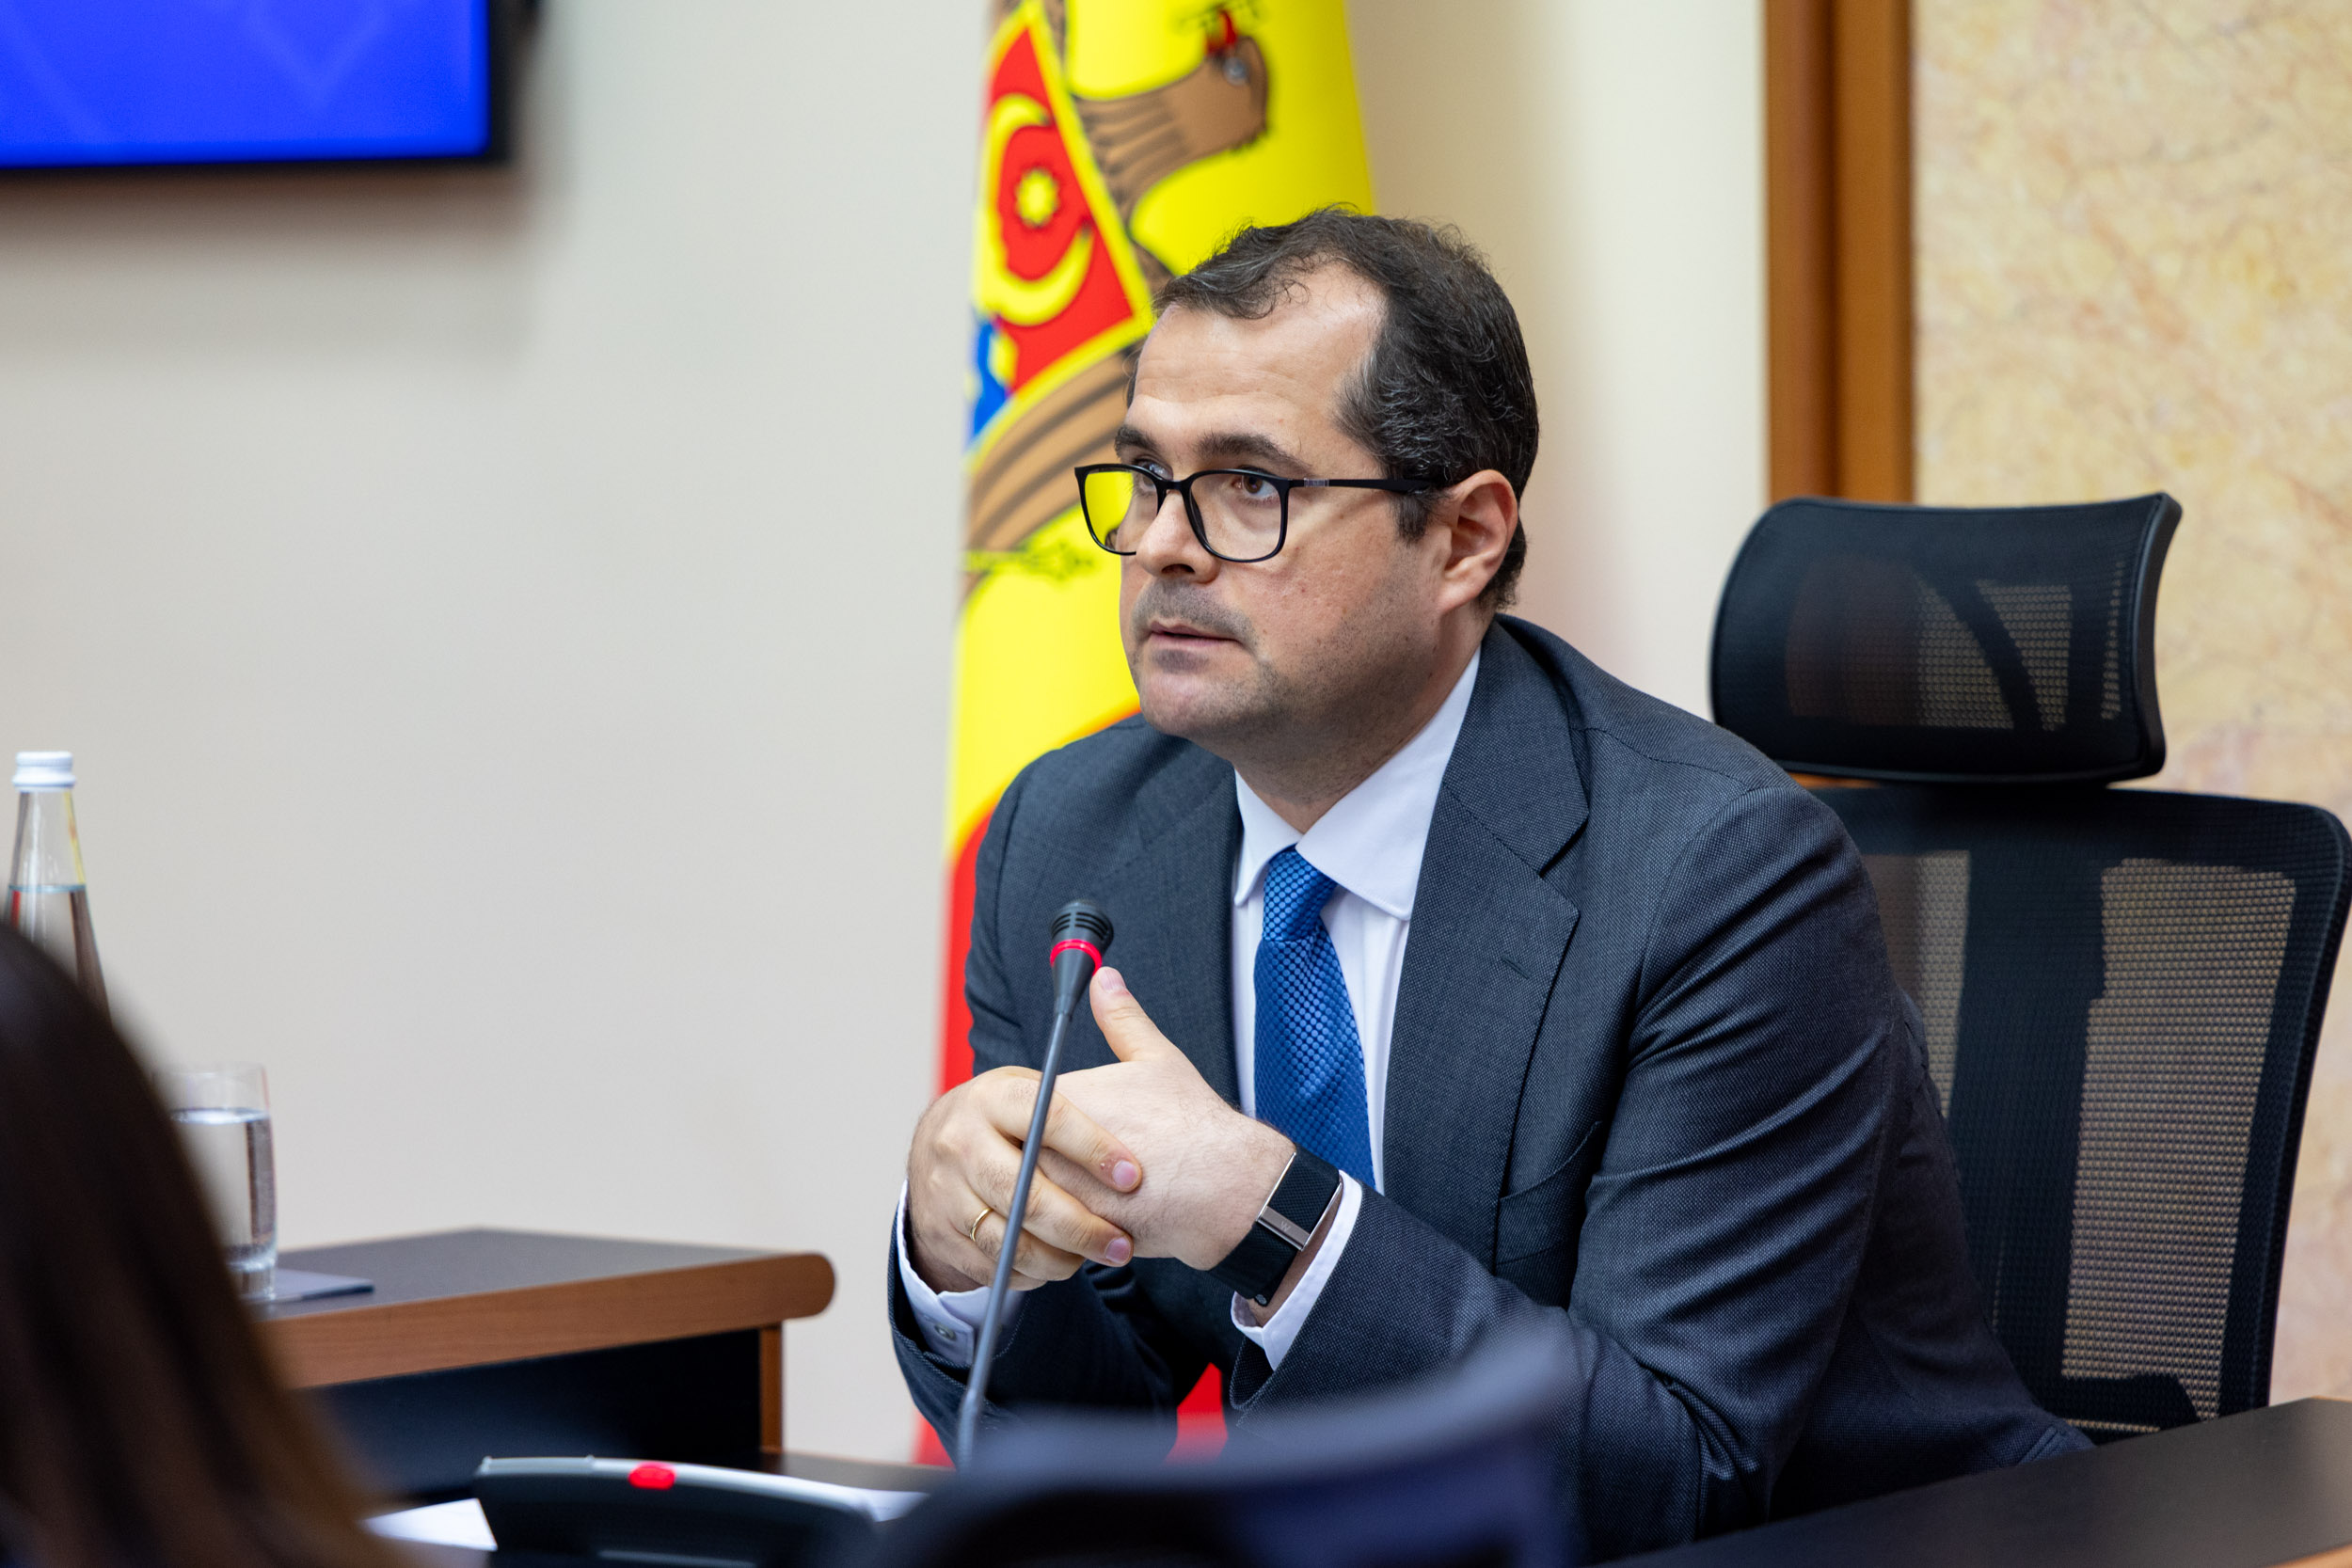
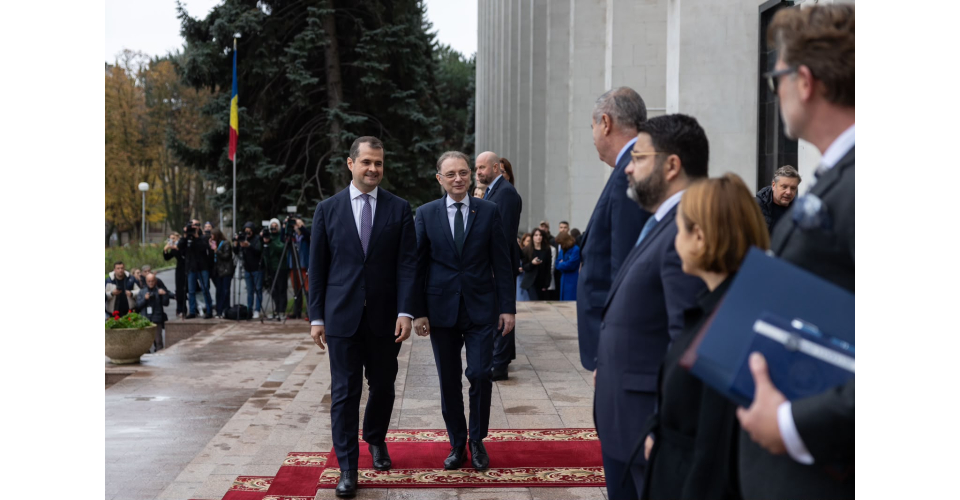
Sursa foto: Guvernul Republicii Moldova
„Îi sunt recunoscător doamnei Colomeeț pentru tot ce a făcut în popularizarea serviciilor electronice. Cred că servicii ca EVO sau M-Cabinet sunt exact tipul de servicii care popularizează serviciile electronice. Acum însă cred că trebuie să înclinăm un pic mai mult balanța, nu atât de mult spre popularizare, cât spre securitatea lor”, a declarat Vasile Tofan.
Potrivit lui Tofan, informațiile personale extrase în urma atacurilor cibernetice asupra sistemelor statului din Republica Moldova ar putea fi folosite de infractori pentru a înșela cetățenii prin apeluri telefonice, SMS-uri și e-mailuri. Premierul Vasile Tofan a dat asigurări că datele cardurilor bancare nu au fost compromise și le-a cerut oamenilor să fie deosebit de vigilenți în perioada următoare. Șeful Guvernului și-a cerut scuze pentru indisponibilitatea unor servicii publice digitale și a anunțat că acestea vor fi repuse în funcțiune treptat, după verificările de securitate.
Datele bancare nu au fost compromise, dar există riscul unor fraude
Vasile Tofan a explicat că atacatorii au reușit să extragă anumite informații personale, însă datele cardurilor bancare nu au fost afectate. Acestea nu sunt stocate pe serverele guvernamentale, ci în sistemele băncilor și ale operatorilor de plăți.
„Foarte important, datele cardurilor bancare nu au fost compromise pentru că nu sunt păstrate pe serverele Guvernului. Aceste date continuă să fie păstrate pe serverele băncilor sau ale operatorilor de sisteme de plăți”, a declarat Vasile Tofan.
Premierul a avertizat însă că riscurile nu se limitează la accesarea directă a conturilor bancare. Informațiile personale extrase ar putea fi folosite de infractori pentru a câștiga încrederea cetățenilor și pentru a-i determina să divulge parole, coduri de autentificare sau alte date confidențiale.
Potrivit șefului Executivului, persoanele vizate ar putea primi apeluri telefonice sau mesaje de la indivizi care cunosc deja anumite informații despre ele. Aceste date ar putea fi folosite pentru a crea impresia că interlocutorul reprezintă o instituție publică, o bancă sau un serviciu legitim.
Acesta a precizat că fraudatorii ar putea invoca informațiile pe care le dețin deja despre victime pentru a le convinge să ofere ulterior parole și alte date de autentificare.
atac cibernetic. Sursa foto: Pixabay
Apel către cetățeni: să nu acceseze linkuri nesolicitate
În acest context, Vasile Tofan le-a cerut cetățenilor să manifeste prudență, în special în zilele următoare. Premierul a avertizat asupra apelurilor, e-mailurilor și linkurilor nesolicitate, care ar putea fi folosite în tentative de fraudă.
Oamenii sunt îndemnați să nu ofere informații confidențiale persoanelor care îi contactează și să nu divulge parole sau coduri de autentificare în urma unor solicitări suspecte.
„Deci, încă o dată, toți cetățenii să fie maxim de vigilenți, în special în zilele care urmează. În cazul unor apeluri, în cazul unor e-mailuri, în cazul unor linkuri pe care nu le-au solicitat. Acolo este principala vulnerabilitate și acolo trebuie să ne focusăm”, a avertizat șeful Executivului.
Riscul este ca infractorii să folosească datele personale extrase pentru a face mesajele și apelurile mai credibile. Faptul că o persoană cunoaște numele sau alte informații despre interlocutor nu reprezintă o garanție că solicitarea este legitimă.
30 de servicii digitale, deconectate preventiv
Referindu-se la măsurile luate de autorități, premierul a declarat că extragerea neautorizată a informațiilor a fost oprită pe 23 octombrie.Ulterior, au fost verificate 82 de servicii digitale esențiale. Dintre acestea, 30 au fost deconectate preventiv pentru a limita riscurile și pentru a permite identificarea eventualelor vulnerabilități.
Tofan a precizat că au fost înregistrate noi tentative de acces neautorizat pe 25 și 27 octombrie. Acestea au fost identificate și blocate de autorități.
„Imediat, pe 23 octombrie, am stopat extragerea neautorizată a datelor. Am dispus verificarea la 82 de servicii-cheie digitale și am deconectat preventiv 30 de servicii. Au urmat noi tentative, pe 25 și 27 octombrie. Acestea au fost identificate și blocate”, a declarat premierul.
Majoritatea serviciilor afectate au fost remediate, iar repunerea lor în funcțiune se face treptat. Sistemul MPass a fost restabilit, însă unele funcționalități necesită verificări suplimentare.
Recomandările noastre