Politica
Datele a aproximativ 750.000 de moldoveni, extrase în urma unui atac cibernetic. Utilizatorii aplicației EVO reclamă accesări suspecte în conturile personale

 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
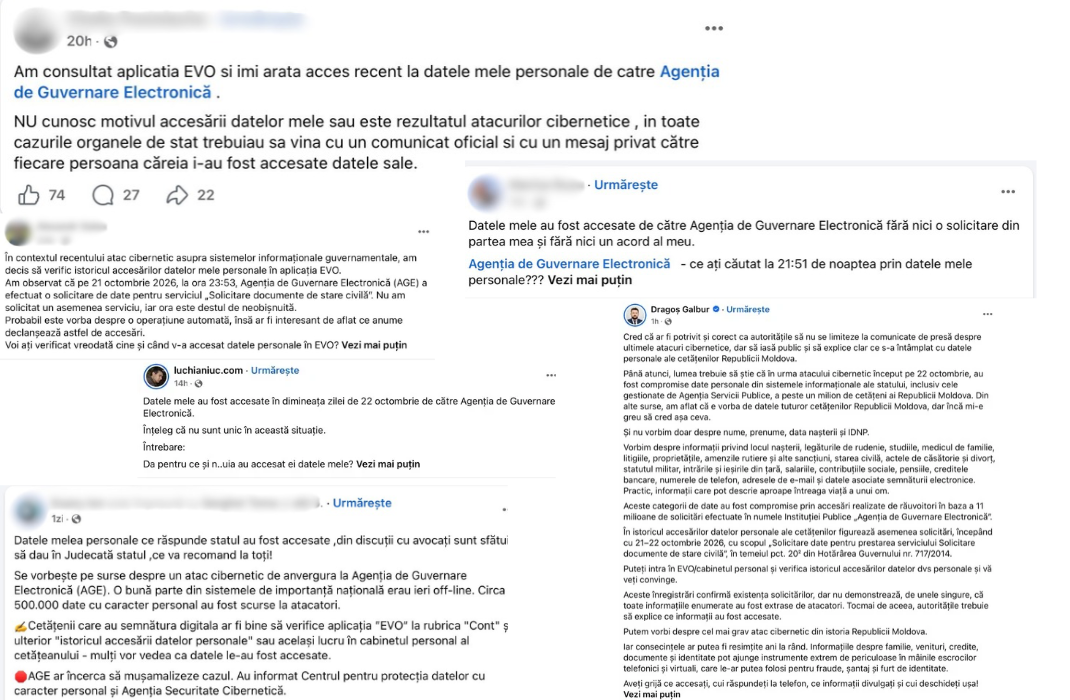
Republica Moldova. Datele personale a aproximativ 750.000 de cetățeni din Republica Moldova ar fi fost extrase neautorizat din sistemele guvernamentale, în urma unui atac cibernetic. Între timp, mai mulți moldoveni au publicat pe rețelele de socializare capturi de ecran din aplicația EVO. Aceștia susțin că în istoricul conturilor lor figurează solicitări pentru acte de stare civilă sau operațiuni legate de perfectarea permiselor de conducere, deși nu au cerut asemenea documente.
În unele capturi apare Agenția de Guvernare Electronică drept instituția care le-a accesat datele. Cetățenii se întreabă de ce au fost înregistrate aceste operațiuni și dacă informațiile lor personale au ajuns în posesia unor persoane neautorizate.
Unii utilizatori presupun că înregistrările ar putea fi rezultatul unor procese automate. Alții spun că iau în calcul să acționeze statul în judecată. Pe rețelele de socializare au fost vehiculate și estimări potrivit cărora datele a aproximativ 500.000 de utilizatori EVO ar fi fost compromise.
Cifra vehiculată de internauți nu trebuie însă confundată cu datele prezentate oficial. Agenția de Guvernare Electronică a anunțat că estimările preliminare indică extragerea neautorizată a unor seturi de date asociate cu circa 750.000 de IDNP-uri.
Sursă foto: realitatea.md
Ce date au ajuns în posesia atacatorilor
Potrivit Agenției de Guvernare Electronică, informațiile extrase neautorizat includ mai multe categorii de date personale și administrative.
Printre acestea se numără numele și prenumele, data și locul nașterii, precum și informații despre membrii familiei de gradul întâi. Seturile de date vizate includ și informații despre statutul de asigurat, medicul de familie, prestațiile sociale, pensii și dizabilitate.
De asemenea, ar fi fost vizate date despre permisele de conducere, fotografii, vehicule și companii deținute sau administrate de cetățeni. Lista include și informații financiare, precum codurile IBAN, datoriile fiscale și istoricul plăților efectuate prin sistemul MPay.
„Potrivit estimărilor preliminare, au fost extrase neautorizat seturi de date aferente circa 750.000 de IDNP-uri. Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay”, informează Agenția de Guvernare Electronică.
Autoritățile precizează că tentativele de accesare au vizat aproximativ un milion de persoane. Investigațiile trebuie să stabilească amploarea exactă a incidentului și circumstanțele în care au fost extrase informațiile.
Extragerea datelor a fost oprită pe 23 octombrie
Incidentele de securitate cibernetică au vizat mai multe servicii publice digitale ale statului. Potrivit informațiilor comunicate de autorități, tentativele au urmărit obținerea neautorizată a datelor cu caracter personal.
În perioada 19–23 octombrie, Agenția de Guvernare Electronică a dispus verificarea a 82 de servicii digitale. Serviciile expuse riscului au fost suspendate temporar. Au fost deconectate preventiv și mai multe sisteme informaționale.
Potrivit responsabililor, intervenția a permis izolarea atacului și a împiedicat compromiterea ulterioară a sistemelor. Pe 23 octombrie, la ora 11:30, extragerea neautorizată a datelor a fost stopată. În aceeași zi, 82 de servicii publice și peste 30 de sisteme informaționale și panouri de administrare au fost deconectate preventiv.
Instituțiile responsabile au fost informate despre incident și au primit recomandări tehnice pentru remedierea vulnerabilităților identificate.
Atac cibernetic. Sursă foto: Freepik
Noi tentative de accesare, pe 25 și 27 octombrie
Atacurile nu s-au oprit odată cu blocarea extragerii datelor. Pe 25 octombrie, în jurul orei 02:00, specialiștii au identificat și blocat o nouă tentativă de accesare forțată a mai multor servicii publice guvernamentale.
Alte încercări nereușite au fost raportate pe 27 octombrie, în jurul orei 07:00.
Autoritățile au continuat verificarea infrastructurii digitale și au aplicat măsuri de securitate suplimentare. În paralel, au fost întreprinse acțiuni pentru restabilirea integrală a serviciilor publice afectate.
Instituțiile responsabile nu au prezentat încă rezultatele finale ale investigației. Verificările trebuie să stabilească modul în care au fost exploatate vulnerabilitățile și dacă au existat și alte accesări neautorizate.
De ce apar solicitări suspecte în istoricul EVO
Agenția de Guvernare Electronică a explicat că atacatorii au vizat inițial un serviciu electronic care înregistra incorect temeiul prelucrării datelor.
Din acest motiv, cetățenii au observat în istoricul accesărilor din aplicația EVO înregistrări referitoare la solicitarea documentelor de stare civilă sau la perfectarea permisului de conducere.
Explicația oferită de responsabili vizează modul în care era înregistrată prelucrarea datelor. Totuși, aceasta nu clarifică automat situația fiecărui utilizator care a semnalat activități pe care nu le recunoaște.
Investigațiile continuă. Persoanele afectate urmează să fie informate despre rezultate pe măsură ce acestea vor fi stabilite.
Autoritățile: Datele cardurilor bancare nu au fost afectate
Agenția de Guvernare Electronică susține că informațiile referitoare la cardurile bancare nu au fost afectate de incident.
„Nu au fost afectate informațiile cu privire la cardurile bancare. Plățile cu cardul prin MPay și EVO sunt procesate prin sistemele securizate ale băncilor, iar platforma guvernamentală nu stochează aceste informații sensibile.
De asemenea, simpla cunoaștere a unui IBAN nu permite accesarea contului bancar sau efectuarea de transferuri neautorizate. IBAN-ul este folosit în mod obișnuit pentru încasări și transferuri, inclusiv donații.
Atac cibernetic. Sursa foto: Pixabay
Investigațiile nu au identificat modificări neautorizate ale datelor din registrele de stat. Accesarea informațiilor despre un bun imobil sau o companie nu echivalează cu transferul dreptului de proprietate”, se mai arată în precizările instituției.
Astfel, potrivit autorităților, accesarea unor informații despre un bun imobil sau o companie nu înseamnă că dreptul de proprietate asupra acestora a fost modificat.
Cu toate acestea, extragerea datelor personale poate crea riscuri chiar și în lipsa accesării informațiilor despre cardurile bancare. Datele de identificare și informațiile despre situația personală sau financiară pot fi folosite pentru a construi mesaje înșelătoare ori pentru a convinge victimele să ofere alte informații.
Cetățenii, îndemnați să fie atenți la apeluri și mesaje
Autoritățile avertizează că principalul risc este folosirea datelor în tentative de fraudă și manipulare online.
Cetățenii sunt îndemnați să fie prudenți atunci când primesc apeluri telefonice, mesaje SMS sau e-mailuri suspecte. De asemenea, li se recomandă să nu acceseze linkuri dubioase și să verifice informațiile primite prin canale oficiale.
Oamenii nu trebuie să autorizeze plăți la solicitarea unor persoane necunoscute. Nici faptul că un apelant cunoaște numele, numărul de identificare sau alte informații personale nu demonstrează că acesta reprezintă o instituție publică ori o bancă.
Autoritățile recomandă verificarea identității persoanelor care solicită date suplimentare sau cer efectuarea unor operațiuni financiare.
Recomandările noastre