Politica
Republica Moldova, în alertă după atacul cibernetic. Pericolul escrocheriilor, un nou risc pentru cetățeni
 Fraudă telefon. Sursă foto: Freepik
 Adaugă-ne ca sursă preferată în Google
 Urmărește-ne pe Google News
Din cuprinsul articolului
Republica Moldova. Numele, IDNP-urile, datele despre familie, pensii, proprietăți și chiar unele informații financiare se numără printre datele extrase ilegal în urma unui atac cibernetic asupra sistemelor publice din Republica Moldova. În cinci zile, specialiștii au înregistrat aproximativ 11 milioane de solicitări neautorizate. Deși autoritățile și băncile afirmă că datele cardurilor nu au fost compromise, informațiile sustrase ar putea fi folosite pentru escrocherii.
Atacul asupra serviciilor digitale ale statului s-a desfășurat între 19 și 23 octombrie. În această perioadă, hackerii au încercat să acceseze și să extragă informații personale din sistemele publice. Pe 23 octombrie, la ora 11:30, extragerea neautorizată a datelor a fost oprită. Pentru a limita accesul atacatorilor, autoritățile au deconectat preventiv 82 de servicii publice, precum și peste 30 de sisteme informaționale și panouri de administrare.
atac cibernetic. Sursa foto: Freepik
Amploarea incidentului este reflectată de cele aproximativ 11 milioane de solicitări de accesare neautorizată înregistrate de specialiști. Agenția de Guvernare Electronică (AGE), Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) și Agenția pentru Securitate Cibernetică (ASC) au prezentat primele informații publice pe 24 octombrie.
Tentativele au continuat și după blocarea accesului inițial. În noaptea de 25 octombrie, experții au identificat și oprit o nouă încercare de accesare forțată a serviciilor guvernamentale. O altă tentativă a fost înregistrată pe 27 octombrie, în jurul orei 07:00, dar a fost, de asemenea, blocată.
Ce informații ar putea folosi escrocii
Potrivit estimărilor preliminare ale AGE, au fost extrase ilegal aproximativ 750.000 de IDNP-uri. Informațiile asociate acestora sunt diverse și pot permite identificarea detaliată a unei persoane.
Printre datele vizate se numără numele și prenumele, data și locul nașterii, informații despre membrii familiei de gradul întâi, statutul de asigurat și medicul de familie. Au fost vizate și date despre pensii, prestații sociale, gradul de dizabilitate, permisul de conducere, fotografii, vehicule și companii deținute sau administrate. În unele cazuri, informațiile includ coduri IBAN, datorii fiscale și istoricul plăților efectuate prin MPay.
AGE precizează că accesarea datelor nu înseamnă automat că fiecare persoană vizată a suferit o pierdere. Pericolul este legat, în special, de posibilitatea folosirii informațiilor în tentative de fraudă și manipulare online.
De exemplu, escrocii pot contacta oamenii pretinzând că reprezintă o bancă sau o instituție publică. Pentru a părea credibili, pot invoca numele victimei și IDNP-ul acesteia, apoi pot încerca să obțină parole, coduri de autentificare sau alte informații confidențiale.
Pot hackerii să ajungă la banii din conturi?
Autoritățile și reprezentanții sectorului bancar susțin că datele extrase nu permit accesul direct la banii din conturi. AGE a explicat că plățile prin MPay și EVO sunt procesate prin sistemele securizate ale băncilor, iar platforma guvernamentală nu stochează datele sensibile ale cardurilor.
Pe 28 octombrie, Asociația Băncilor din Moldova a confirmat că datele cardurilor bancare nu au fost compromise. Reprezentanții asociației au precizat și că numărul IBAN nu permite accesarea conturilor sau retragerea banilor.
Totuși, datele personale pot fi folosite pentru a pregăti tentative de fraudă mai convingătoare. Un apelant care cunoaște informații despre familie, prestații sociale sau alte date personale poate părea credibil și poate încerca să determine victima să ofere informații suplimentare.
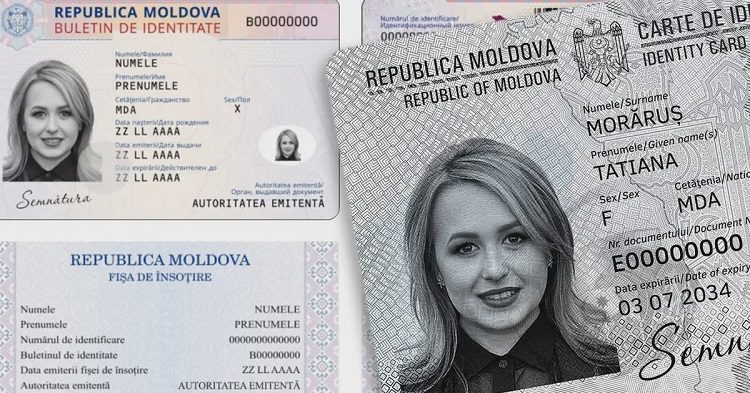
Buletin și noua carte de identitate.Sursa foto: NordInfo
Cum a fost posibilă extragerea datelor
AGE a explicat că atacatorii au exploatat vulnerabilități ale unor servicii care nu solicitau autentificare. Informațiile obținute au fost folosite ulterior pentru a accesa și alte date.
Problema a fost observată și de unii utilizatori ai aplicației EVO. În istoricul lor apăreau prelucrări de date asociate unor servicii precum eliberarea actelor de stare civilă sau perfectarea permisului de conducere. Antreprenorul și dezvoltatorul de software Vitalie Eșanu a indicat drept posibilă cauză o componentă tehnică veche, care nu ar fi fost verificată și securizată corespunzător.
„Din punct de vedere tehnologic, este vorba despre o bibliotecă veche, Egov.Integrations.MPass.Saml, responsabilă de autentificare și validare. Fie era configurată greșit, fie nu erau verificați și impuși corect toți parametrii de securitate. Astfel, având un singur acces cu un IDNP valid, puteai extrage datele oricărei alte persoane”, a explicat Eșanu.
Acesta consideră că inteligența artificială ar putea ajuta instituțiile să identifice mai repede vulnerabilitățile din sistemele digitale. În opinia sa, verificările trebuie să vizeze și componentele vechi ale programelor, unde pot exista probleme de securitate care nu au fost descoperite la timp.
Autoritățile cer vigilență: nu oferiți parole sau coduri prin telefon
După incident, numeroși cetățeni au cerut explicații pe rețelele sociale. Unii s-au întrebat dacă informațiile ar putea fi folosite pentru contractarea unor împrumuturi în numele lor. Alții au semnalat dificultăți la accesarea Cabinetului personal din EVO sau au cerut clarificări despre datele care apăreau în istoricul prelucrărilor.
Directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a declarat că riscurile directe pentru cetățeni sunt, deocamdată, foarte mici. Acestea pot crește însă dacă oamenii răspund solicitărilor unor persoane care pretind că reprezintă instituții oficiale.
„Desigur, dacă cetățeanul va fi contactat și va oferi mai multe informații, riscurile cresc exponențial. De aceea a și fost lansat apelul autorităților către cetățeni să fie foarte atenți la mesajele care vor veni acum și la încercările escrocilor de a-i contacta și de a se prezenta drept reprezentanți ai băncii, ai vămii sau ai altor organe”, a declarat Diaconu.
Experții: atacurile devin mai accesibile, iar verificările trebuie intensificate
Expertul în politici publice Andrei Curăraru, de la comunitatea WatchDog.MD, consideră că niciun sistem nu poate fi considerat complet invulnerabil dacă atacatorii dispun de suficiente resurse și timp.
„În 2026, nicio bază de date nu este complet sigură. Depinde cine vrea să intre în ea, câți bani are și cât timp este gata să cheltuiască pentru aceasta. Cu destulă răbdare și resurse suficiente, până și sistemele bine păzite pot fi sparte. Republica Moldova a simțit-o pe pielea ei”, a declarat Curăraru.
Acesta a amintit că, după alegerile parlamentare din 2025, a cerut verificări de securitate pentru sistemele Comisiei Electorale Centrale și crearea unei echipe care să poată interveni rapid în cazul unor incidente.
Curăraru cere acum mai multă transparență din partea Guvernului. Cetățenii ar trebui să poată afla dacă datele lor au fost expuse, ce categorii de informații au fost afectate și ce riscuri există.
La ora actuală, nu există sisteme invulnerabile, totul depinzând de intenția și de bugetul celor care planifică atacul, este de părere Andrei Curăraru, expert în politici publice la comunitatea WatchDog.MD. În aceste condiții, oricât de securizat ar fi un stat, sistemul poate fi spart.
„În 2026, nicio bază de date nu este complet sigură. Depinde cine vrea să intre în ea, câți bani are și cât timp este gata să cheltuiască pentru aceasta. Cu destulă răbdare și resurse suficiente, până și sistemele bine păzite pot fi sparte. Republica Moldova a simțit-o pe pielea ei”, a explicat Curăraru.
Acesta a amintit de declarațiile sale din 2025, de după scrutinul parlamentar, când avertiza asupra necesității de pregătire pentru astfel de riscuri.
Atacurile cibernetice afectează și alte state europene
Republica Moldova nu este singura țară care se confruntă cu atacuri asupra sistemelor digitale. În ultimele săptămâni, incidente similare au vizat infrastructuri de transport, companii și servicii financiare din Europa.
Potrivit datelor citate în materialul-sursă, Agenția Uniunii Europene pentru Securitate Cibernetică a analizat peste 8.200 de incidente, dintre care aproximativ 2.600 au vizat administrația publică.
Pe 13 octombrie, un atac cibernetic a afectat o companie implicată în construcția tunelului feroviar Fehmarn Belt din Danemarca. În aceeași zi, sute de supermarketuri din Franța au fost vizate de un atac care a perturbat sistemele de refrigerare.
Pe 16 octombrie, Depozitarul Central din România, instituția care gestionează tranzacțiile de pe Bursa de Valori București, a anunțat un incident care a vizat aplicația „Servicii Online pentru Investitori”. Atacatorii au obținut acces la date personale ale utilizatorilor, inclusiv CNP-uri, adrese, numere de telefon și coduri IBAN.
Republica Moldova ocupă locul al cincilea în clasamentul National Cyber Security Index, elaborat de Academia de E-Guvernare din Estonia. Cu toate acestea, incidentul recent arată că protejarea datelor necesită verificări continue, reacție rapidă și informarea clară a persoanelor afectate.
Recomandările noastre